Actualizar OJS no es solo una tarea de TI: es una decisión de dirección que toca la continuidad del número en curso, la indexación de la revista y su reputación. PKP lo dice claro en su página de releases: «Sooner or later, unsupported versions will develop security vulnerabilities» —el paso siguiente es tuyo, y esta pieza ordena qué mirar antes de autorizar la ventana.
Este artículo es la decisión antes del incidente. Si ya tienes un problema activo, las piezas intrusión en OJS: decisiones para recuperar una revista y hardening después de un incidente cubren el momento crítico; aquí tratamos cómo autorizar bien una actualización.
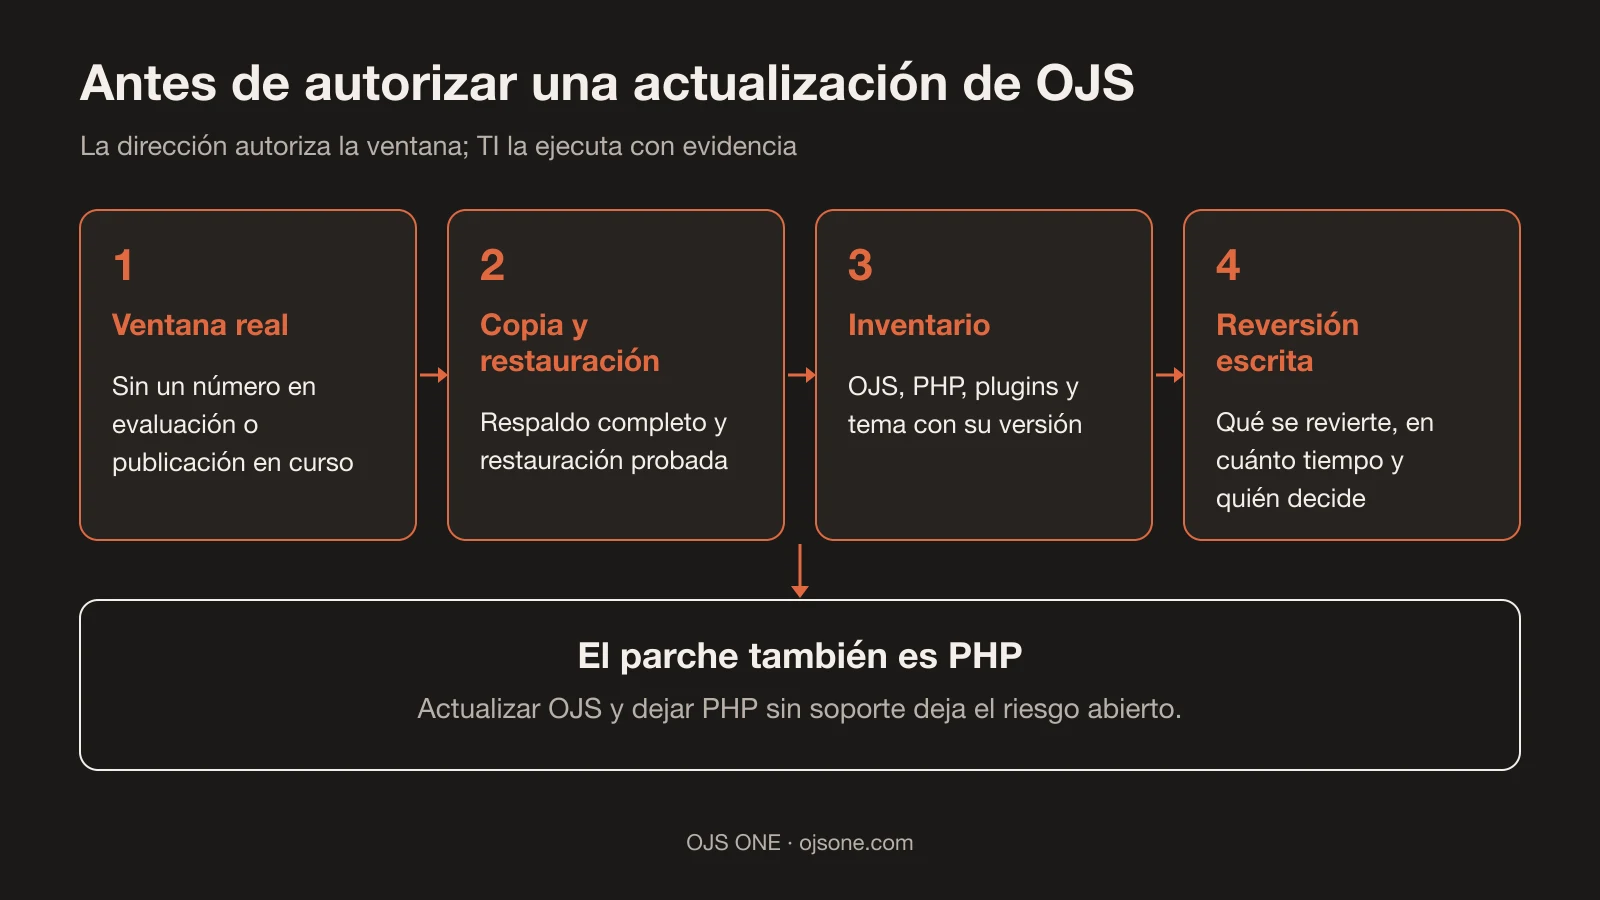
Actualizar OJS: la decisión del editor, no solo de TI
Respuesta directa: el editor jefe o el director autorizan la ventana; TI la ejecuta. Sin esa firma, la actualización se posterga indefinidamente entre otras prioridades.
Qué pesa en esa decisión, sin adornos:
- Continuidad editorial: una ventana mal ubicada corta un número en evaluación o publicación. El costo no es solo técnico: son envíos detenidos y correos de autores sin respuesta.
- Indexación: los índices y recolectores dependen de que el portal responda y de que sus metadatos sigan expuestos. Una interrupción prolongada o un portal comprometido golpean esa relación.
- Reputación: un portal con redirecciones maliciosas o spam SEO en resultados de búsqueda queda asociado a la revista, no al proveedor. El tiempo de reparación se paga con credibilidad.
- Responsabilidad documentada: conviene que la autorización quede registrada —qué se aprobó, cuándo, con qué plan de reversión—. Esa acta es lo que separa una decisión profesional de una orden de urgencia.
Ese encuadre es criterio editorial propio; las piezas enlazadas arriba muestran cómo se ven las consecuencias cuando la decisión no se tomó a tiempo.
Qué dice hoy la hoja de ruta de soporte
Respuesta directa: las versiones vigentes tienen fechas públicas, y ninguna versión se mantiene para siempre.
La tabla de releases de PKP (consultada el 18 de noviembre de 2026) marca: 3.5 LTS, soporte hasta «Q2 2029 (3 years)»; 3.4 STS y 3.3 LTS, ambas hasta «Q2 2027»1. PKP recomienda mantener la instalación en una versión con soporte —«We strongly recommend keeping your installation updated to a supported version»1— y aclara el modelo: las impares (3.3, 3.5) son LTS, «supported for at least 3-5 years»1, y se puede «upgrade directly from LTS to LTS»1.
Hay una discrepancia que declaramos en vez de esconder: la página de descarga dice de 3.3 que será soportada «until at least January 1, 2027»2, mientras la tabla de releases marca Q2 2027 para 3.3 y 3.41. Lo verificado está en las dos; la fecha definitiva conviene confirmarla con PKP antes de presupuestar contra ella.
Sobre parches puntuales: la descarga pública ya trae «OJS 3.5.0-6 LTS was released on November 1st, 2026»2 y también 3.4.0-12 del mismo día2. Cuando tu versión aparece en esa página con una fecha nueva, ese es el parche que tu instalación debería estar corriendo.
También conviene elegir con criterio si decides saltar de rama: si no estás seguro, PKP recomienda «we recommend only using LTS versions»1, mientras las STS existen para «benefit from new feature releases more frequently»1. Para una revista que publica con regularidad, la LTS es la apuesta sensata; las STS son para quien acepta actualizar cada año o poco más. Y ojo: 3.6 será STS cuando salga —todavía sin paquete oficial—, así que la discusión de «¿saltamos a 3.6?» se postula, no se resuelve hoy (prueba real del build).
El parche también es PHP, no solo OJS
Respuesta directa: una actualización de OJS sin mirar la versión de PHP queda a medias, porque el runtime también recibe parches críticos.
El 21 de octubre de 2026, el proyecto PHP publicó «PHP 8.5.12, 8.4.27, 8.3.36, and 8.2.35»3, correcciones que «allow an unauthenticated attacker to execute code»3 en servidores PHP bajo ciertas condiciones —dos vulnerabilidades críticas de ejecución de código, CVE-2026-109618 y CVE-2026-1096193—. El mensaje para quien opera fue directo: «If you run PHP, it is imperative that you update now»3.
Dos lecciones útiles para tu decisión:
- Pide versión de PHP en la misma ventana: si tu proveedor parchea OJS y deja PHP en una versión sin soporte, el riesgo sigue abierto en el mismo servidor.
- Desconfía del CVSS de pasillo: en la divulgación circuló «a wrong CVSS score of 10.0 (the actual score is 9.2)»3 antes del aviso oficial. La cifra que usa tu comité debe venir del boletín oficial, no de redes.
Qué arriesga una ventana postergada
Respuesta directa: no es el riesgo de actualizar lo que suele doler; es el de no actualizar.
- Un portal desactualizado acumula vulnerabilidades conocidas —las que ya cubrimos en PHP2Shell y qué exigir a tu proveedor y en la vulnerabilidad de suscripciones—. Cuanto más pasa el tiempo, mayor es el salto de versión pendiente y la lista de plugins por revisar.
- Y la exposición no es solo del servidor: un portal que no responde o expone metadatos rotos afecta la cosecha de los servicios que se conectan a tu OJS, como vimos en Latindex e interoperabilidad OAI-PMH.
- Cada actualización postergada encarece la siguiente: migrar de 3.3 a 3.5 es una ruta; migrar desde una 3.3 con tema y plugins sin soporte, otra distinta.
- Y la ventana que se ejecuta sin preparación también es riesgo: una actualización sin copias ni reversión puede convertir una tarde en un incidente.
La regla que usamos: riesgo conocido y planificado contra riesgo desconocido y acumulado.
Cómo preparar la actualización sin frenar el número
Checklist para la ventana, en orden:
- Ubica la ventana real: cierra entregas y revisa qué número está en producción; evita publicación en curso.
- Copia de seguridad completa —archivos, base de datos, configuración— y una prueba de restauración, no solo el backup en disco.
- Inventario: versión actual, PHP, plugins con versión y tema. Marca los sin soporte en la versión objetivo.
- Entorno de pruebas: reproduce la actualización antes en staging cuando el portal lo permita; reproduce ahí los errores que esperas encontrar.
- Ruta oficial: usa la ruta de actualización de PKP para tu par de versiones; de 3.3 a 3.5 existe actualización directa LTS→LTS1.
- Plan de reversión escrito: qué se revierte, en cuánto tiempo y quién decide. Sin eso, no hay ventana, hay apuesta.
- Pruebas de vuelta: login, envíos, revisión, publicación, galeradas, DOI, OAI-PMH, correo y estadísticas — la lista completa vive en la guía de migración a 3.5 LTS.
- Comunicación: aviso a autores y revisores con fecha de retorno; un silencio de horas se lee como caída.
Qué exigir a tu proveedor cuando él ejecuta
Si la actualización la hace tu proveedor, pide evidencia, no promesas:
- Versión de destino y ruta oficial aplicada, con fecha de la publicación de la que parte el parche2.
- Registro de la ventana: hora de inicio, fin y resultado de las pruebas de vuelta.
- Copia de seguridad verificada antes de tocar nada —con prueba de restauración documentada—.
- Lista de plugins actualizados o deshabilitados, con motivo.
- Estado de los correos después del cambio (SMTP, SPF, DKIM y DMARC siguen operativos): el detalle lo tratamos en correo transaccional para OJS.
- Un canal de soporte con plazo de respuesta definido para los días posteriores.
Si algo de esta lista no lo puedes verificar, no es un cumplimiento: es una expectativa.
Errores comunes al actualizar
- Actualizar «un ratito» un viernes sin copia ni reversión.
- Cambiar versión de PHP y OJS en la misma ventana sin haber probado la combinación.
- Arrastrar plugins y temas sin soporte a la versión nueva y descubrirlo en producción.
- No probar el correo: la actualización «funciona» y la revista deja de notificar a autores, revisores y editores.
- Postergar porque «así está funcionando»: funciona hasta que alguien explota lo que ya se sabe.
- Comunicar tarde: la percepción de caída la define el aviso, no el uptime.
Preguntas frecuentes
¿Cada cuánto hay que actualizar OJS?
Depende de la rama: las LTS están pensadas para moverse cada pocos años —«supported for at least 3-5 years»1— y los parches de seguridad se aplican cuando PKP los publica2. Lo que no se puede es quedar fuera de soporte sin plan.
¿Puedo saltar directo de 3.3 a 3.5?
Sí, la actualización directa entre LTS existe1, sujeta al estado de tus plugins, tema y versión de PHP. El inventario previo decide el esfuerzo real; sin él, la promesa de «salto directo» no significa nada.
¿Qué reviso después de la actualización?
El listado de pruebas de la guía: envíos, revisión, publicación, galeradas, identificadores, OAI-PMH, correo y estadísticas. Y en los días siguientes, el registro de errores y los avisos de los usuarios.
Cierre. Autorizar una actualización es administrar riesgo con evidencia: fecha, copia, reversión y pruebas. Si quieres que evaluemos el estado de tu instalación antes de decidir, en ciberseguridad para OJS hacemos auditoría y acompañamiento de ventana; para una ruta completa de versión, plugins y riesgos, está el OJS 360 Assessment.
Fuentes
- PKP. PKP Software Releases. https://pkp.sfu.ca/software/releases (consultado el 18 de noviembre de 2026).
- PKP. Download and Install OJS. https://pkp.sfu.ca/software/ojs/download/ (consultado el 18 de noviembre de 2026).
- The PHP Foundation. Today's PHP Security Release, and How We're Strengthening PHP Security. https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/ (consultado el 18 de noviembre de 2026).
Ciberseguridad para OJS
¿Tu OJS está parchado y sin compromiso previo?
Auditamos la instalación, aplicamos los parches de OJS y PHP con evidencia, buscamos webshells y persistencia, y respondemos si ya hubo un incidente.
- Auditoría y hardening específicos de OJS
- Parches con prueba de restauración
- Respuesta a incidentes
Ciberseguridad para OJS
¿Tu OJS está parchado y sin compromiso previo?
Auditamos la instalación, aplicamos los parches de OJS y PHP con evidencia, buscamos webshells y persistencia, y respondemos si ya hubo un incidente.
Revisar mi OJS