Intrusión en OJS: decisiones para recuperar una revista
Caso anonimizado de intrusión en OJS: qué decisiones tomar para contener, investigar, migrar y recuperar la operación editorial de una revista con evidencia.
Intrusión en OJS: decisiones para recuperar una revista
Una intrusión en OJS no es solo un problema de infraestructura. Puede interrumpir el flujo editorial, poner en duda la integridad de archivos y metadatos, y obligar a explicar qué ocurre a autorías, evaluadores y lectores.
Este caso real fue anonimizado para proteger a la revista afectada. No busca describir un ataque reproducible: muestra qué señales cambiaron la decisión de pasar desde una limpieza aparente a una recuperación con evidencia, controles y responsables claros.
La intrusión en OJS fue una cadena, no un único fallo
La evidencia mostró una secuencia de abuso que atravesó registro, perfiles, cargas de archivos, privilegios y persistencia. No fue razonable atribuirlo a una sola debilidad ni tratar cada señal como un problema aislado.
El punto de partida visible fueron registros abiertos que recibían cuentas desechables. Parte de esas cuentas dejó contenido no editorial en perfiles; otra incorporó contenido activo pensado para afectar a quien lo visualizara. Después aparecieron cargas que no correspondían al flujo editorial y que buscaban comprobar si el servidor ejecutaba lo que un usuario subía.
También se hallaron privilegios que la interfaz ordinaria no permite conceder en ese contexto. Esa diferencia importó más que el volumen de cuentas: indicaba que alguien había modificado la información de autorizaciones fuera del flujo previsto. Más adelante surgieron componentes que imitaban elementos legítimos y archivos ocultos entre recursos que parecían inocuos.
La lección para la dirección de una revista no es aprender las técnicas del atacante. Es reconocer que una cuenta anómala, una carga impropia, un privilegio inesperado o un componente no autorizado pueden pertenecer a la misma cadena. En ese escenario, volver a poner el sitio en línea no demuestra que la operación sea confiable.
Una separación de archivos evitó que la situación escalara de inmediato
La barrera que limitó el daño inicial fue simple: los archivos de envío estaban fuera de la zona accesible desde la web. Aunque se aceptaron cargas impropias, el servidor no podía ejecutarlas mediante una visita web. OWASP recomienda conservar los archivos cargados fuera de la raíz web cuando no es posible separarlos en otro servidor.[1]
Esa medida no reemplaza las demás. Permitir solo extensiones necesarias, verificar el tipo real del archivo, asignar nombres controlados y limitar quién puede cargar son controles complementarios.[1] La plantilla de configuración de OJS también indica que el directorio para archivos cargados no debe ser accesible directamente desde la web.[2]
Para quien dirige la revista, esto se traduce en una decisión de operación: confirmar dónde viven los manuscritos, las galeradas y los archivos privados, quién puede escribir allí y qué componente puede servirlos. No basta con asumir que el proveedor o el área técnica ya resolvió ese límite.
La evidencia disponible define hasta dónde se puede afirmar
Una investigación honesta debe diferenciar hallazgos, hipótesis y vacíos. En este caso hubo indicios suficientes de modificación no autorizada y de persistencia. No fue posible confirmar el primer acceso porque los registros disponibles cubrían un periodo demasiado corto respecto del momento en que ocurrió la actividad relevante.
Por eso, algunas posibilidades quedaron como hipótesis y no como explicación cerrada: credenciales débiles o reutilizadas, una aplicación adicional con consultas inseguras, o software sin parches. OWASP advierte que la concatenación de texto aportado por usuarios en consultas dinámicas es una causa de inyección y recomienda eliminar ese patrón.[5] Esa guía explica por qué una aplicación adicional merece revisión; no demuestra que haya sido la vía utilizada en este caso.
Los registros deben permitir reconstruir acciones, revisar cambios y relacionar eventos. OWASP describe los registros de auditoría como una secuencia cronológica que permite reconstrucción y revisión.[3] Si la retención es breve o no existe una copia independiente, el equipo pierde contexto justo cuando más lo necesita.
La decisión adecuada es registrar lo que no se sabe, preservar la evidencia disponible y actuar de acuerdo con el nivel de incertidumbre. Si existen cuentas con privilegios no explicados, archivos alterados o credenciales potencialmente expuestas, conviene tratar la integridad del entorno como una cuestión abierta hasta que una revisión la resuelva.
La dirección debe decidir continuidad, no solo tareas técnicas
Una intrusión en OJS exige decisiones editoriales y de gobierno. El director o la directora no necesita ejecutar la revisión, pero sí debe definir quién puede detener cambios, quién conserva evidencia, quién autoriza una recuperación y cómo se comunica una interrupción.
Estas decisiones conviene dejar por escrito antes de un incidente:
- Responsable de actualizar OJS, el sistema operativo, el entorno de ejecución y los componentes adicionales. La política de seguridad de PKP distingue versiones con soporte de versiones que ya no lo reciben; revisar esa condición forma parte del mantenimiento, no de una reacción excepcional.[7]
- Protección del registro y de los envíos. Un registro abierto requiere controles contra automatización y una revisión de cuentas que reciben permisos sensibles. OWASP incluye CAPTCHA entre las defensas frente a ataques automatizados.[4]
- Revisión periódica de roles. Cada privilegio administrativo debe tener una razón, una persona responsable y un procedimiento para retirar accesos que ya no corresponden.
- Separación de aplicaciones. Un formulario o desarrollo adicional no debe heredar sin revisión el acceso a la base de datos, los archivos privados ni las credenciales de OJS.
- Gestión de secretos. Las claves deben ser distintas por componente, limitarse por permiso y renovarse después de una sospecha fundada. OWASP recomienda controles de acceso detallados para el sistema que administra secretos.[6]
- Conservación de registros. Define qué eventos se guardan, dónde se resguardan y quién puede consultarlos sin alterar la evidencia.
Estas medidas no son una lista para marcar y olvidar. Deben asignarse a una persona, revisarse en cambios relevantes y probarse en el funcionamiento editorial cotidiano.
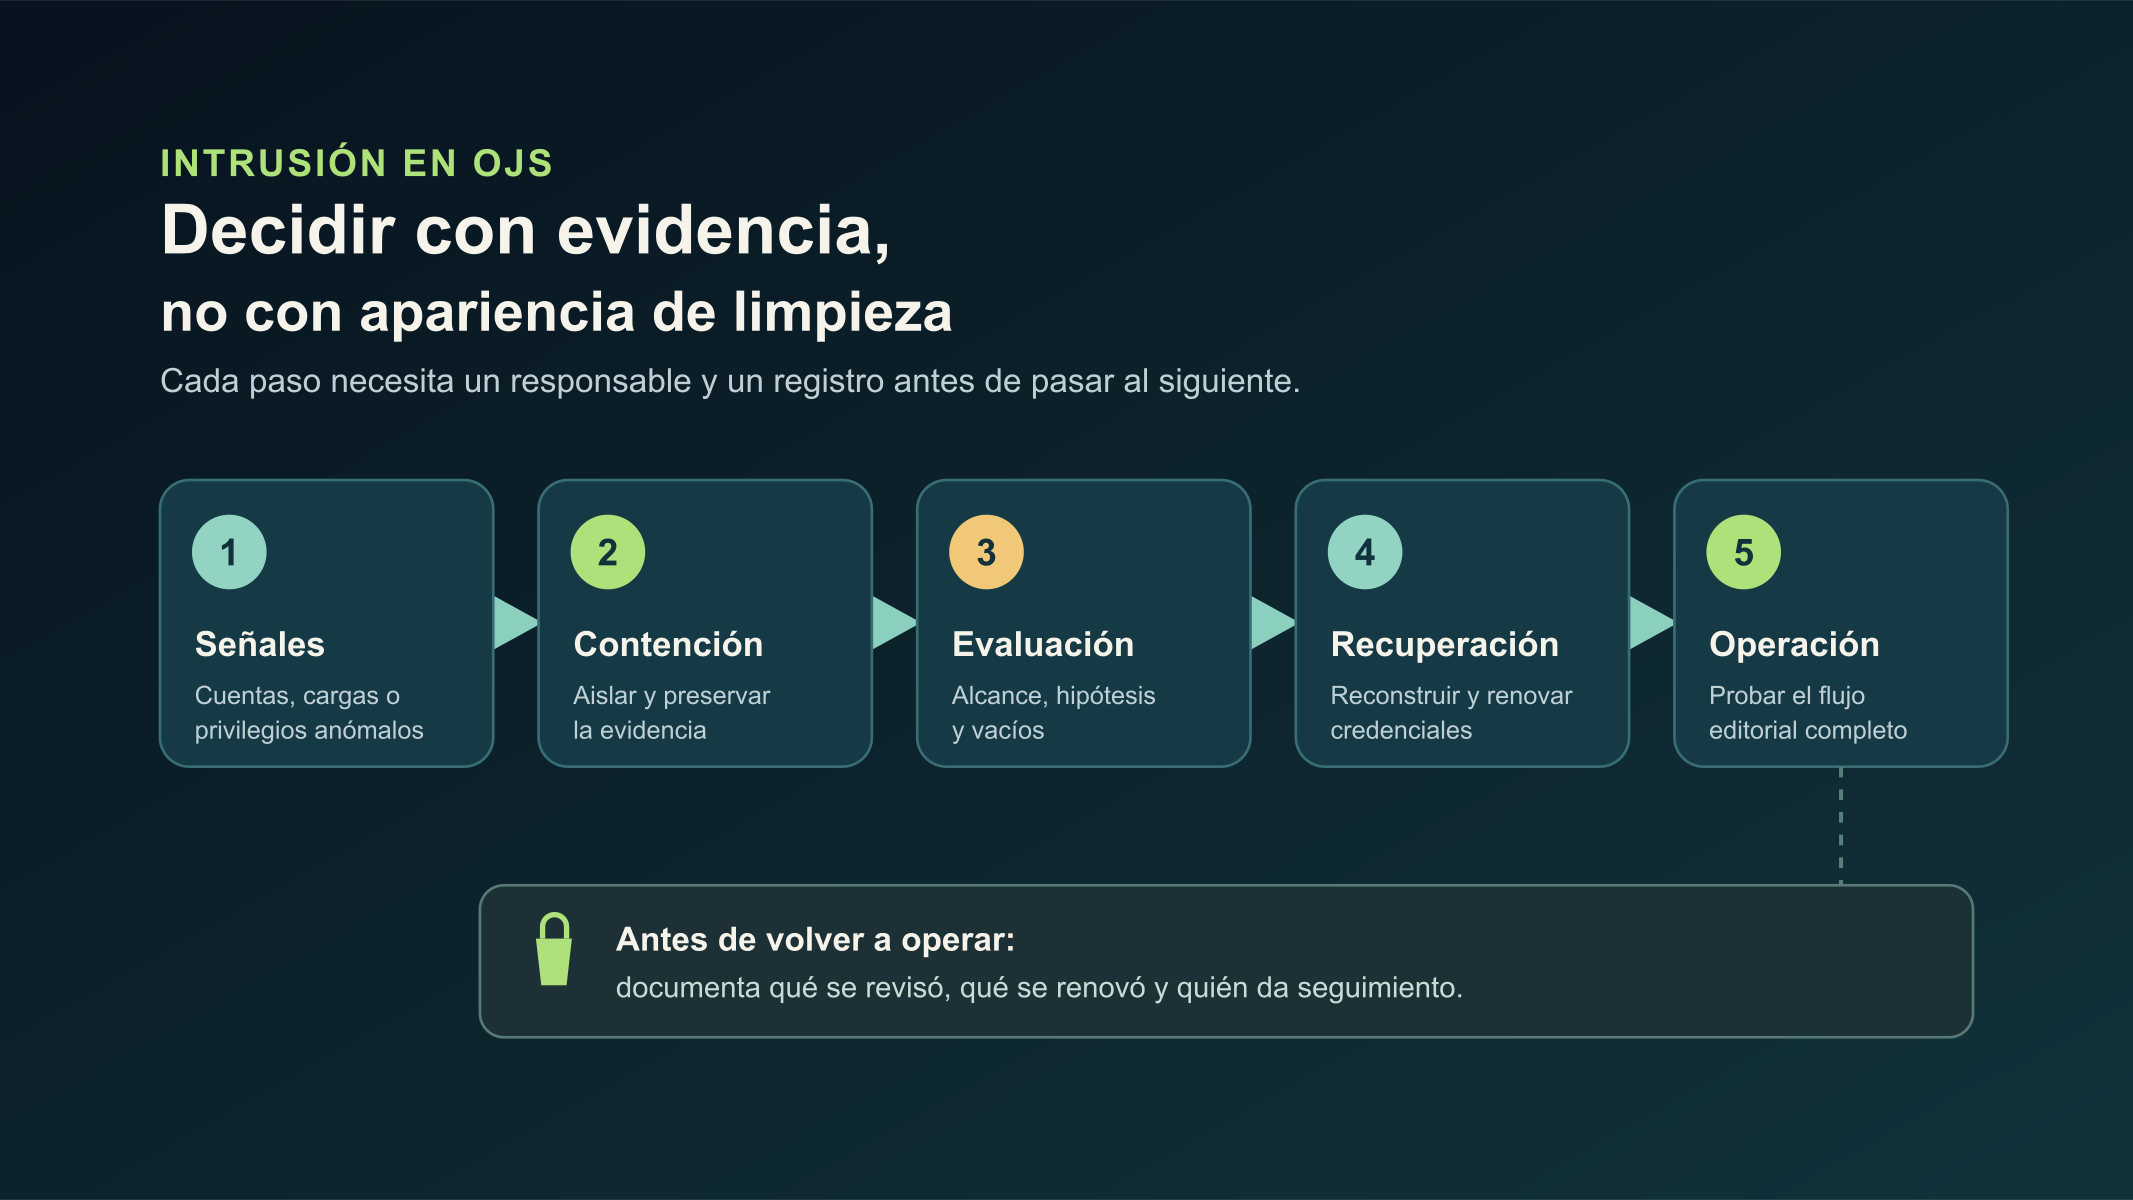
Diagrama propio. Muestra la secuencia de decisión; no representa la infraestructura ni la evidencia de la revista afectada.
Al migrar, no se debe trasladar la duda al nuevo entorno
Cuando existe evidencia de compromiso, una migración no consiste en copiar una base de datos y una carpeta de archivos hacia otro servidor. Ese traslado puede mover cuentas indebidas, recursos alterados, configuraciones expuestas o persistencias que aún no fueron identificadas.
La pregunta directiva es qué información puede acreditarse como necesaria y revisada para reconstruir la operación. El material a migrar debe pasar por una auditoría de cuentas, roles, archivos, extensiones, componentes y configuración. Las credenciales relacionadas deben renovarse; no basta con cambiar solo la contraseña visible de una cuenta.
También corresponde probar el flujo editorial después de recuperar: registro, acceso, envío, revisión, edición y publicación. La continuidad no se demuestra cuando una portada carga, sino cuando el proceso legítimo puede funcionar sin conservar elementos que no se comprenden.
Si la revista no dispone de evidencia suficiente para confiar en el entorno, debe considerar una reconstrucción desde fuentes conocidas y una migración selectiva. Es una decisión más exigente que una limpieza superficial, pero evita confundir disponibilidad momentánea con recuperación.
Errores comunes después de un incidente
El error más frecuente es borrar la señal visible y dar por cerrado el caso. Estos atajos dejan preguntas sin resolver:
- Restablecer el servicio sin aislar antes la actividad sospechosa ni guardar evidencia.
- Conservar usuarios y privilegios porque la revista necesita seguir operando, sin revisar cómo fueron creados.
- Mover archivos y base de datos a un entorno nuevo sin una revisión previa.
- Cambiar una sola clave cuando varias aplicaciones compartían credenciales o podían leer la misma configuración.
- Interpretar ausencia de registros como ausencia de actividad maliciosa.
- Convertir una hipótesis técnica en atribución o certeza pública.
- Publicar explicaciones extensas antes de saber qué información es verificable y qué datos deben protegerse.
Evitar estos errores protege tanto la investigación como la reputación de la revista. Una comunicación sobria puede informar una interrupción y las medidas de resguardo sin exponer detalles que faciliten nuevos abusos o identifiquen a personas afectadas.
Para profundizar en la diferencia entre ruido, intento y señal de compromiso, revisa la guía de señales tempranas de compromiso en OJS. Si ya existe evidencia de alteración, la guía sobre hardening y reconstrucción después de un incidente explica la secuencia de contención y recuperación sin tratar la limpieza como prueba de integridad.
Preguntas frecuentes
¿Una revista debe asumir compromiso porque apareció un archivo sospechoso?
No necesariamente. Un hallazgo aislado puede requerir análisis antes de clasificarlo. Pero si se combina con privilegios inexplicados, cambios de código, cuentas anómalas o actividad fuera del flujo editorial, la decisión prudente es contener, preservar evidencia y ampliar la revisión.
¿Se puede recuperar sin detener toda la operación editorial?
Depende del alcance y de la confianza que exista en el entorno. Antes de mantener funciones expuestas, define qué proceso queda aislado, cómo se conserva la evidencia y qué información necesitan autorías y evaluadores. La prioridad es no ampliar el daño ni alterar los elementos que permitirían entenderlo.
¿La falta de registros prueba que no pasó nada?
No. Demuestra un límite de observación. Sin registros suficientes no se puede confirmar la ausencia de actividad; por eso la retención, la copia externa y la revisión de roles y archivos son decisiones preventivas importantes.[3]
La recuperación necesita una decisión responsable y trazable
La salida de un incidente no es una captura del sitio funcionando. Es una decisión documentada sobre qué se revisó, qué se renovó, qué se excluyó de la migración y quién asume el seguimiento posterior.
OJS ONE ofrece respuesta a incidentes, evaluación de compromiso y hardening para entornos OJS.[8] El servicio puede ser pertinente cuando una revista necesita ordenar evidencia, delimitar alcance y preparar una recuperación técnica sin confundirla con una promesa de ausencia total de riesgo.
Fuentes
- OWASP, File Upload Cheat Sheet — consultado 2026-10-23.
- PKP, OJS configuration template — consultado 2026-10-23.
- OWASP, Logging Cheat Sheet — consultado 2026-10-23.
- OWASP, Authentication Cheat Sheet — consultado 2026-10-23.
- OWASP, SQL Injection Prevention Cheat Sheet — consultado 2026-10-23.
- OWASP, Secrets Management Cheat Sheet — consultado 2026-10-23.
- PKP, Security Policy — consultado 2026-10-23.
- OJS ONE, Ciberseguridad y Continuidad Editorial para OJS — consultado 2026-10-23.
¿Tu revista actual sufre de lentitud o caídas constantes?
Contacta a nuestro equipo y descubre cómo una infraestructura de categoría empresarial puede transformar tu operación editorial.
Solicitar evaluación