PHP2Shell OJS: qué exigir a tu proveedor y cómo verificar
PHP2Shell OJS es la forma abreviada de preguntar si tu revista quedó expuesta a dos fallos críticos de PHP corregidos el 21 de octubre de 2026. El problema no está en OJS, pero se resuelve en el servidor que ejecuta tu revista. Si diriges una revista, tu tarea no es aplicar el parche: es exigir evidencia de que está activo y de que nadie entró antes.1
Esta guía está escrita para quien decide, no para quien administra el servidor. Te da las preguntas, las pruebas que puedes pedir y los criterios para decidir si necesitas una revisión externa.
PHP2Shell OJS: qué ocurrió y por qué importa a la dirección
Son dos vulnerabilidades del intérprete de PHP, identificadas como CVE-2026-109618 y CVE-2026-109619. PKP aclara que se trata de un fallo de PHP y no de OJS, y que quien aloja su propio OJS debe pedir a su proveedor o a su equipo de TI que aplique la última actualización de seguridad de PHP lo antes posible.1
La gravedad explica la urgencia. Según el aviso de Sophos, ambos fallos pueden permitir ejecución remota de código sin autenticación con los privilegios de la cuenta del servidor web, y tienen una puntuación CVSS v4.0 de 9,2 (crítica).2 La PHP Foundation los describe como fallos que permiten a un atacante sin autenticación ejecutar código en servidores que ejecutan PHP.4
Hay un dato que cambia la decisión de la dirección: Sophos informa que Amazon Threat Intelligence registró un intento de explotación el 17 de octubre de 2026, antes de la divulgación pública.2 Parchear hoy no demuestra que nadie haya entrado antes. Son dos preguntas distintas y necesitas respuesta a ambas.
Qué está en juego para una revista: continuidad, indexación y reputación
Esta sección es criterio recomendado, no un hecho citado sobre tu revista. Si alguien ejecuta código con la cuenta del servidor web, puede alterar archivos, páginas y configuración del portal. Para una revista eso se traduce en tres riesgos que ya preocupan a un director.
Primero, continuidad: una intervención de emergencia interrumpe recepción de manuscritos, evaluaciones y publicación. Segundo, reputación: OJS ONE describe entre las consecuencias de un servidor vulnerado la pérdida de confianza de autores, evaluadores y equipos editoriales.5 Tercero, visibilidad: un portal con contenido alterado puede perder la confianza de lectores y de los sistemas que lo recorren, y recuperarla toma más que cerrar la vulnerabilidad.
Por eso conviene tratar PHP2Shell como una decisión de gobierno de la revista y no solo como una tarea técnica.
Las preguntas que debes hacer a tu proveedor o a tu equipo de TI
Pide respuestas por escrito. Una respuesta verbal de “ya está resuelto” no es evidencia. Estas preguntas bastan para ordenar la conversación:
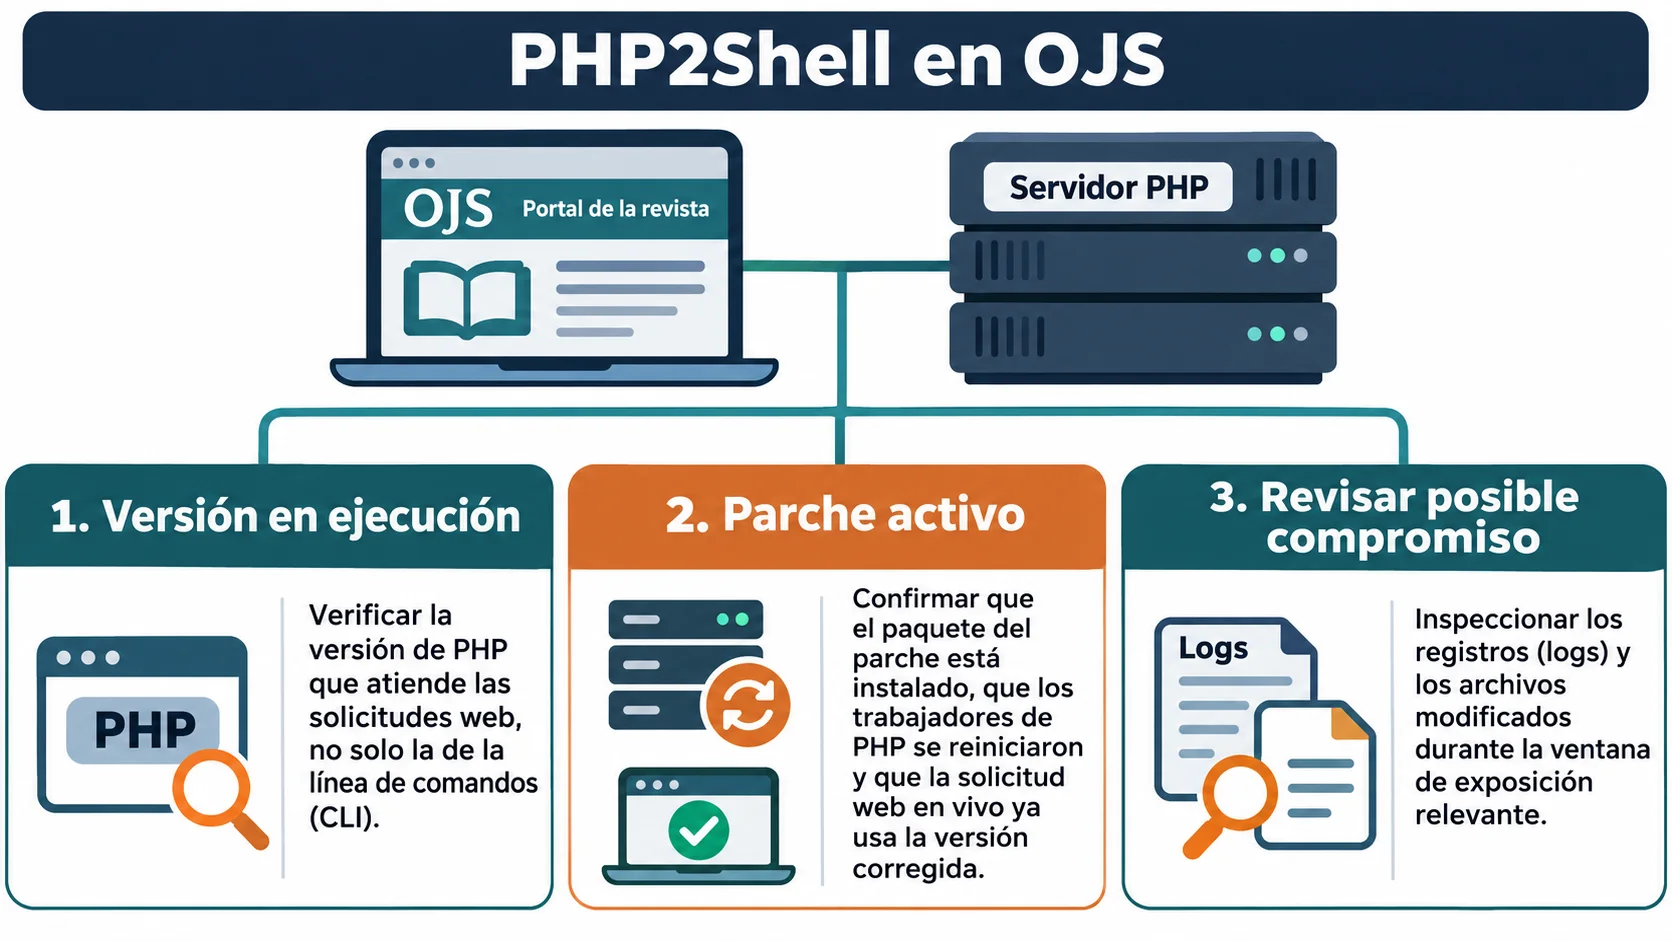
- ¿Qué versión de PHP atiende hoy el sitio de la revista? Las versiones corregidas publicadas el 21 de octubre son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35, o los paquetes equivalentes de tu distribución o proveedor.2
- ¿Cuándo se aplicó la actualización y quién la hizo? Sophos recuerda que estas actualizaciones no se instalan solas.2 Alguien tuvo que ejecutarlas.
- ¿Se reiniciaron los procesos de PHP después del cambio? Una actualización instalada pero no cargada no protege.
- ¿Qué otros entornos corren PHP? Portales de otras revistas, subdominios, sitios de prueba o contenedores. El riesgo no se limita al sitio principal.
- ¿La revista corre sobre PHP 8.1 o anterior? Esas ramas ya no reciben soporte del proyecto PHP, aunque algunas distribuciones o proveedores de soporte extendido pueden ofrecer correcciones retroportadas. Pide el aviso de tu proveedor y la evidencia del paquete aplicado; el número de versión por sí solo no demuestra que esté vulnerable o corregido.3
- ¿Qué revisaron para descartar compromiso previo y desde qué fecha? Lo veremos más abajo.
Cómo comprobar que el parche está activo, no solo instalado
La diferencia entre instalado y activo es donde se pierden las revistas. Sophos recomienda inventariar PHP a partir de evidencia de ejecución y no solo de registros de activos.2 En términos prácticos, pide estas pruebas:
- La versión de PHP que responde las solicitudes web, obtenida del servicio en ejecución y no de un archivo de inventario.
- La fecha y hora del reinicio de los procesos de PHP o del servidor web posterior al parche.
- La confirmación de que cualquier ajuste de configuración se verificó desde una solicitud web real. Sophos advierte que la configuración efectiva debe comprobarse desde una solicitud web real y no desde la línea de comandos de PHP, que puede usar otra configuración.2
- La lista de servidores y entornos revisados, para que nadie asuma que “el otro” también se actualizó.
Existe además una precaución posterior al parche. El repositorio operativo del NCSC de Países Bajos recomienda mantener session.upload_progress.enabled=0 hasta el siguiente lanzamiento regular de correcciones de PHP.3 Pregúntale a tu equipo si esa opción está aplicada y si tu aplicación la necesita.
Si tu proveedor no puede parchear hoy: mitigaciones y límites
Sophos enumera medidas que reducen la exposición cuando no es posible actualizar de inmediato, como retirar de internet las aplicaciones PHP o ponerlas detrás de autenticación a nivel de red.2 Para una revista abierta, sacar el portal de línea tiene un costo editorial evidente; esa es una decisión de la dirección con el equipo técnico.
También hay ajustes de configuración. Como criterio, ten presente que OJS recibe archivos de autores y revisores, de modo que desactivar las cargas de archivos puede detener la operación de la revista. Por eso cualquier mitigación debe acordarse con quien conoce el portal.
Lo central: Sophos es explícito en que estas medidas no sustituyen la actualización de PHP.2 Si tu proveedor propone una mitigación como solución definitiva, pide la fecha comprometida para la actualización.
Revisa indicios de compromiso desde el 1 de agosto
Sophos recomienda revisar la actividad de los sistemas expuestos desde el 1 de agosto de 2026, como precaución.2 Pide a tu equipo un resumen de lo que miró. Entre las fuentes que menciona el aviso:
- Registros web y de firewall: solicitudes con carga de archivos hacia rutas que normalmente no reciben archivos, y solicitudes que contienen el campo PHP_SESSION_UPLOAD_PROGRESS.2
- Archivos del sitio: archivos PHP nuevos o modificados que puedan indicar una webshell.2
- Procesos, conexiones salientes e inicios de sesión administrativos del servidor y de la aplicación.
Hay un límite que conviene saber: muchos registros de CDN y de acceso no guardan el cuerpo de las solicitudes, por lo que a veces solo un firewall de aplicación tiene el dato que se necesita.2 Si tu proveedor responde que “no hay nada en los logs”, pregunta qué logs conservaba y si registraban ese detalle.
Si la respuesta es insuficiente, la decisión razonable es una evaluación independiente. Para entender qué busca ese trabajo, revisa nuestras guías sobre señales tempranas de compromiso en OJS y sobre malware persistente en un servidor aparentemente limpio.
Errores de decisión que prolongan la exposición
Confundir actualizar OJS con actualizar PHP. Son capas distintas. PKP indica que el fallo está en PHP y que la corrección se aplica al servidor.1
Aceptar “ya parcheamos” sin evidencia. Pide versión en ejecución, fecha y reinicio.
Parchear solo producción. Un entorno de pruebas con datos reales o un portal secundario sigue siendo una puerta.
Mirar solo hacia adelante. Hubo un intento de explotación antes de la divulgación pública.2 El parche cierra la puerta; no dice quién pasó antes.
Tratar la mitigación como cierre. Reduce un camino de ataque, no corrige el fallo.2
No dejar una persona responsable. Define quién confirma, quién revisa y cuándo se informa a la dirección.
Cómo convertir este incidente en una práctica de continuidad
PHP2Shell no será la última vulnerabilidad de la plataforma que sostiene tu revista. Lo que sí puedes dejar instalado es un procedimiento: un inventario de entornos con su versión de PHP, un responsable de aplicar y verificar parches, copias de respaldo probadas fuera del servidor y un criterio para escalar. Nuestra guía de backup off-site y hardening para producción detalla la parte técnica, y la de recuperación tras una intrusión explica las decisiones si algo salió mal.
OJS ONE ofrece servicios de ciberseguridad para OJS. Entre ellos figura la auditoría con compromise assessment, que según la página del servicio evalúa si una instalación ha sido comprometida incluso cuando no hay señales evidentes.5 Es una opción cuando tu proveedor no puede mostrar la evidencia que pediste; no reemplaza la responsabilidad de quien aloja y opera tu servidor.
Preguntas frecuentes
¿Tengo que actualizar OJS por PHP2Shell?
No necesariamente. PKP indica que la vulnerabilidad está en PHP y que la corrección debe aplicarse en el servidor.1 Actualizar OJS es otra decisión, con sus propias pruebas.
Si el parche ya está aplicado, ¿puedo asumir que mi revista no fue afectada?
No. El parche impide nuevas explotaciones, pero no descarta una intrusión previa. Sophos documenta un intento anterior a la divulgación y recomienda revisar actividad desde el 1 de agosto de 2026.2
¿Qué evidencia mínima debo guardar para mi equipo editorial?
La versión de PHP en ejecución, la fecha del parche y del reinicio, la lista de entornos revisados y el resumen de la revisión de logs con las fechas cubiertas. Guárdalo junto con el nombre de quien lo confirmó.
Cierre. Exige tres cosas: versión activa comprobable, entornos completos y una revisión de compromiso con fechas. Si las tres están sobre la mesa, puedes decidir con información. Si no, necesitas una revisión independiente: conoce el servicio de ciberseguridad para OJS de OJS ONE.
Fuentes
- Public Knowledge Project. Service Update: Intermittent Issues Across PKP Sites. https://pkp.sfu.ca/2026/10/22/pkp-service-update-october-2026 Consultado el 5 de noviembre de 2026.
- Sophos. Advisory: PHP2Shell Vulnerabilities (CVE-2026-109618, CVE-2026-109619). https://www.sophos.com/en-us/security-advisories/sophos-sa-20261021-php2shell Consultado el 5 de noviembre de 2026.
- NCSC-NL. php2shell: operational information regarding the 2026 php2shell vulnerabilities (actualización de estado: 4 de noviembre de 2026). https://github.com/NCSC-NL/php2shell Consultado el 5 de noviembre de 2026.
- The PHP Foundation. Today's PHP Security Release, and How We're Strengthening PHP Security. https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/ Consultado el 5 de noviembre de 2026.
- OJS ONE. Ciberseguridad OJS: respuesta a incidentes y forense. https://ojsone.com/es/ciberseguridad Consultado el 5 de noviembre de 2026.
Ciberseguridad para OJS
¿Tu OJS está parchado y sin compromiso previo?
Auditamos la instalación, aplicamos los parches de OJS y PHP con evidencia, buscamos webshells y persistencia, y respondemos si ya hubo un incidente.
- Auditoría y hardening específicos de OJS
- Parches con prueba de restauración
- Respuesta a incidentes
Ciberseguridad para OJS
¿Tu OJS está parchado y sin compromiso previo?
Auditamos la instalación, aplicamos los parches de OJS y PHP con evidencia, buscamos webshells y persistencia, y respondemos si ya hubo un incidente.
Revisar mi OJS