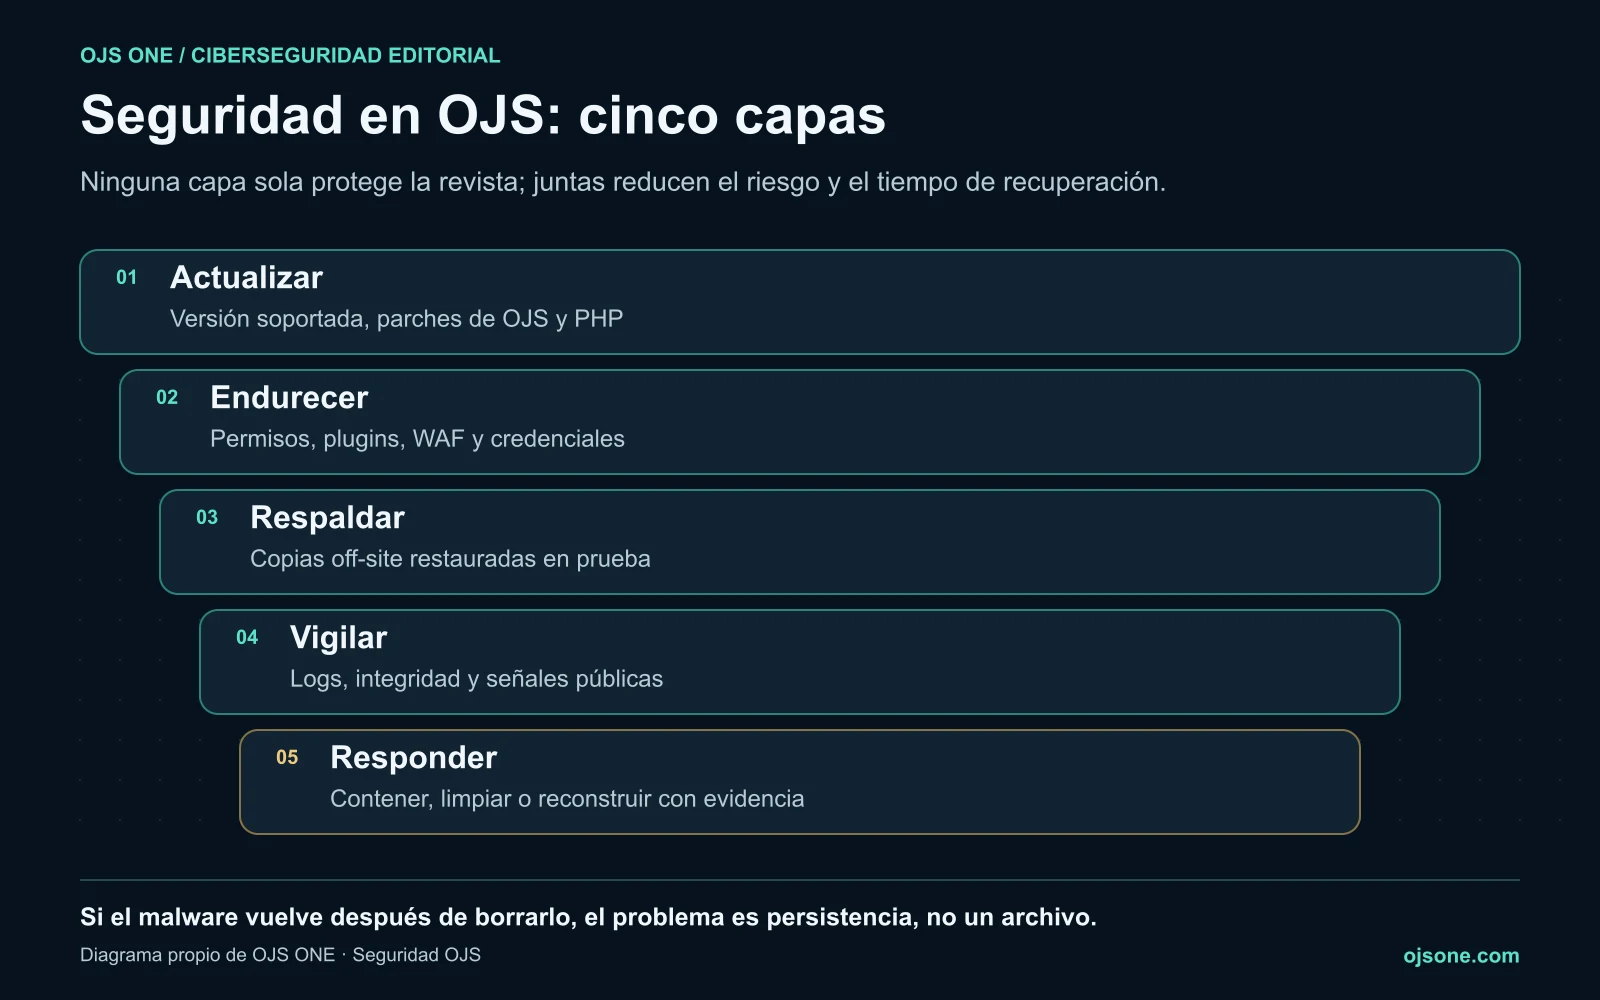
Proteger OJS exige cinco capas que funcionan juntas: mantener una versión soportada con los parches de OJS y de PHP al día, endurecer el servidor, los permisos y los plugins, tener respaldos fuera del servidor que se hayan restaurado en una prueba, vigilar logs y señales públicas de compromiso, y saber responder sin borrar la evidencia. En los casos que hemos documentado, el problema rara vez fue un ataque sofisticado: fue una instalación sin actualizar, un plugin o una limpieza superficial que dejó persistencia.
Esta guía ordena todo lo que hemos publicado sobre seguridad en OJS. Cada capa enlaza a un análisis más profundo o a un caso real.
Por qué atacan revistas OJS
Una revista universitaria rara vez guarda datos que interesen por sí mismos. Lo que interesa es el servidor y su reputación: un dominio académico sirve para publicar spam SEO, mostrar contenido distinto a Google que a las personas (cloaking), alojar herramientas de ataque o usar el servidor como punto de apoyo. El informe de componentes PHP maliciosos en OJS muestra cómo se combinan esas piezas en un compromiso real.
El resultado para la revista es concreto: resultados de Google con spam bajo su dominio, alertas de navegadores, pérdida de confianza de los indexadores y semanas de trabajo para recuperar el control.
Capa 1: actualizar OJS y PHP
PKP publica correcciones de errores y parches de seguridad para las versiones soportadas, que hoy son 3.3, 3.4 y 3.5.1 Su recomendación es mantenerse al día: si estás en OJS 3.5, actualizar a la última versión de mantenimiento.2
Dos matices que suelen olvidarse:
- PHP también se parcha. Una falla en PHP afecta a OJS aunque OJS esté al día. Lo vimos con PHP2Shell: qué exigir a tu proveedor y cómo verificar el parche.
- Estar en una versión soportada no es tener los parches. Hay que comprobar la versión de mantenimiento instalada. Cómo decidirlo desde la dirección de la revista está en actualizar OJS: la decisión del editor ante un parche, y un caso reciente en la vulnerabilidad OJS de suscripciones.
Si tu revista sigue en una versión antigua, revisa qué trae OJS 3.5 y quién debe actualizar.
Capa 2: endurecer servidor, permisos y plugins
- Plugins: elimina los que no usas y desconfía de los que no reconoces. En abuso de plugins y webshell encubierta mostramos cómo un plugin sirvió de puerta de entrada.
- Permisos y roles: cada cuenta con el mínimo rol necesario, sin cuentas administrativas compartidas. PKP insiste en contraseñas robustas.2
- Archivos: el directorio de archivos privados fuera del alcance web y sin permisos de escritura innecesarios en el código.
- Perímetro: un WAF y límites de tráfico frenan escaneos y bots que sobrecargan la revista; ver bots de IA en OJS: cómo revisar la sobrecarga.
El checklist técnico completo está en backup off-site y seguridad OJS: hardening, WAF y checklist de producción.
Capa 3: respaldos que se puedan restaurar
Un respaldo sirve si está fuera del servidor comprometido, incluye base de datos, archivos privados y configuración, y se restauró al menos una vez en una prueba. Si el único respaldo vive en el mismo servidor, un incidente o un ransomware se lo lleva junto con la revista.
Capa 4: vigilar logs y señales públicas
Muchos compromisos dejan rastro mucho antes de que alguien lo note: escaneos, intentos de inyección SQL, solicitudes a archivos que no deberían existir. Cómo leer esas señales está en cómo detectar SQLi, escaneos y señales tempranas de compromiso, y los informes de amenazas OJSTI documentan casos completos.
Para una primera revisión desde fuera, la detección de compromiso gratuita para OJS busca spam SEO, enlaces ocultos, redirecciones sospechosas y cloaking en tu revista.
Capa 5: responder sin borrar la evidencia
Cuando aparece algo, el error más común es borrar el archivo y dar el caso por cerrado. Si el malware vuelve después de borrarlo, el problema es persistencia, no un archivo: lo vimos en el caso del malware defunct-kernel en OJS, que se reinstalaba desde fuera del sitio web.
Una respuesta ordenada contiene, preserva evidencia, limpia o reconstruye, rota credenciales y valida antes de volver a producción. Lo detallamos en hardening OJS después de un incidente y, desde la dirección de la revista, en intrusión en OJS: decisiones para recuperar la revista.
Señales de que tu OJS ya puede estar comprometido
- Google muestra páginas con spam (casinos, farmacia, préstamos) bajo el dominio de la revista.
- La revista se ve normal para ti, pero quien llega desde Google es redirigido a otro sitio.
- Aparecen archivos PHP que nadie reconoce en
tools/,locale/,templates/,plugins/o rutas de la API. - Hay plugins o cuentas administrativas que nadie instaló ni creó.
- Carpetas o archivos maliciosos reaparecen después de borrarlos.
- El servidor envía correo o consume recursos sin explicación.
Si reconoces alguna, no reinstales a ciegas: preserva la evidencia y pide una revisión completa.
Checklist de seguridad OJS
- OJS en una versión soportada y en su última versión de mantenimiento.
- PHP soportado y parchado, verificado en el proceso que ejecuta la revista.
- Plugins y tema revisados; sin plugins abandonados.
- Cuentas con el mínimo rol necesario y contraseñas robustas.
- Directorio de archivos privados fuera del alcance web.
- WAF o filtrado de tráfico activo.
- Respaldos off-site restaurados en una prueba reciente.
- Logs revisados con una frecuencia definida.
- Persona responsable y procedimiento escrito para incidentes.
- Suscripción a los avisos de seguridad de PKP.2
Quién debe hacerse cargo
La seguridad de OJS falla cuando nadie es responsable de ella: el editor cree que es tarea del hosting y el hosting cree que OJS es asunto de la revista. El equipo de ciberseguridad para OJS de OJS ONE audita la instalación, aplica los parches de OJS y PHP con evidencia, busca webshells y persistencia, y responde si ya hubo un incidente. Si prefieres que la plataforma completa quede a cargo de un solo equipo, los planes de operación OJS incluyen actualizaciones, respaldos probados y monitoreo.
Preguntas frecuentes
¿OJS es seguro?
OJS recibe parches de seguridad mientras la versión esté soportada, pero la seguridad de una revista depende sobre todo de cómo se opera: versión al día, PHP parchado, plugins revisados, respaldos probados y alguien que vigile.
¿Cómo sé si mi OJS fue hackeado?
Las señales más comunes son spam bajo tu dominio en Google, redirecciones para quien llega desde buscadores, archivos PHP desconocidos y malware que reaparece. La detección de compromiso gratuita de OJS ONE revisa las señales públicas; una auditoría revisa el servidor completo.
¿Basta con borrar los archivos maliciosos?
No. Si existe persistencia, por ejemplo en scripts del sistema o fuera del directorio web, el malware vuelve. Hay que encontrar el mecanismo, rotar credenciales y decidir si conviene limpiar o reconstruir.
¿Cada cuánto hay que actualizar OJS?
Cada vez que PKP publique una versión de mantenimiento o un parche de seguridad para tu rama, después de probarlo en una copia. PKP publica avisos de seguridad a los que conviene suscribirse.
¿Qué hago si mi revista aparece con spam en Google?
Trátalo como un compromiso: preserva evidencia, revisa el servidor completo, elimina la causa y la persistencia, y recién después solicita a Google la revisión de las páginas afectadas.
Fuentes
- PKP, Software Releases. https://pkp.sfu.ca/software/releases/ (consultado el 20 de noviembre de 2026).
- PKP, Keeping your OJS installation secure. https://pkp.sfu.ca/2025/10/15/keep-your-ojs-installation-secure-with-updates/ (consultado el 20 de noviembre de 2026).
Ciberseguridad para OJS
¿Tu OJS está parchado y sin compromiso previo?
Auditamos la instalación, aplicamos los parches de OJS y PHP con evidencia, buscamos webshells y persistencia, y respondemos si ya hubo un incidente.
- Auditoría y hardening específicos de OJS
- Parches con prueba de restauración
- Respuesta a incidentes
Ciberseguridad para OJS
¿Tu OJS está parchado y sin compromiso previo?
Auditamos la instalación, aplicamos los parches de OJS y PHP con evidencia, buscamos webshells y persistencia, y respondemos si ya hubo un incidente.
Revisar mi OJS