Proteger o OJS exige cinco camadas que funcionam juntas: manter uma versão suportada com os patches do OJS e do PHP em dia, endurecer o servidor, as permissões e os plugins, ter backups fora do servidor que tenham sido restaurados em um teste, vigiar logs e sinais públicos de comprometimento, e saber responder sem apagar a evidência. Nos casos que documentamos, o problema raramente foi um ataque sofisticado: foi uma instalação desatualizada, um plugin ou uma limpeza superficial que deixou persistência.
Este guia organiza tudo o que publicamos sobre segurança no OJS. Cada camada leva a uma análise mais profunda ou a um caso real.
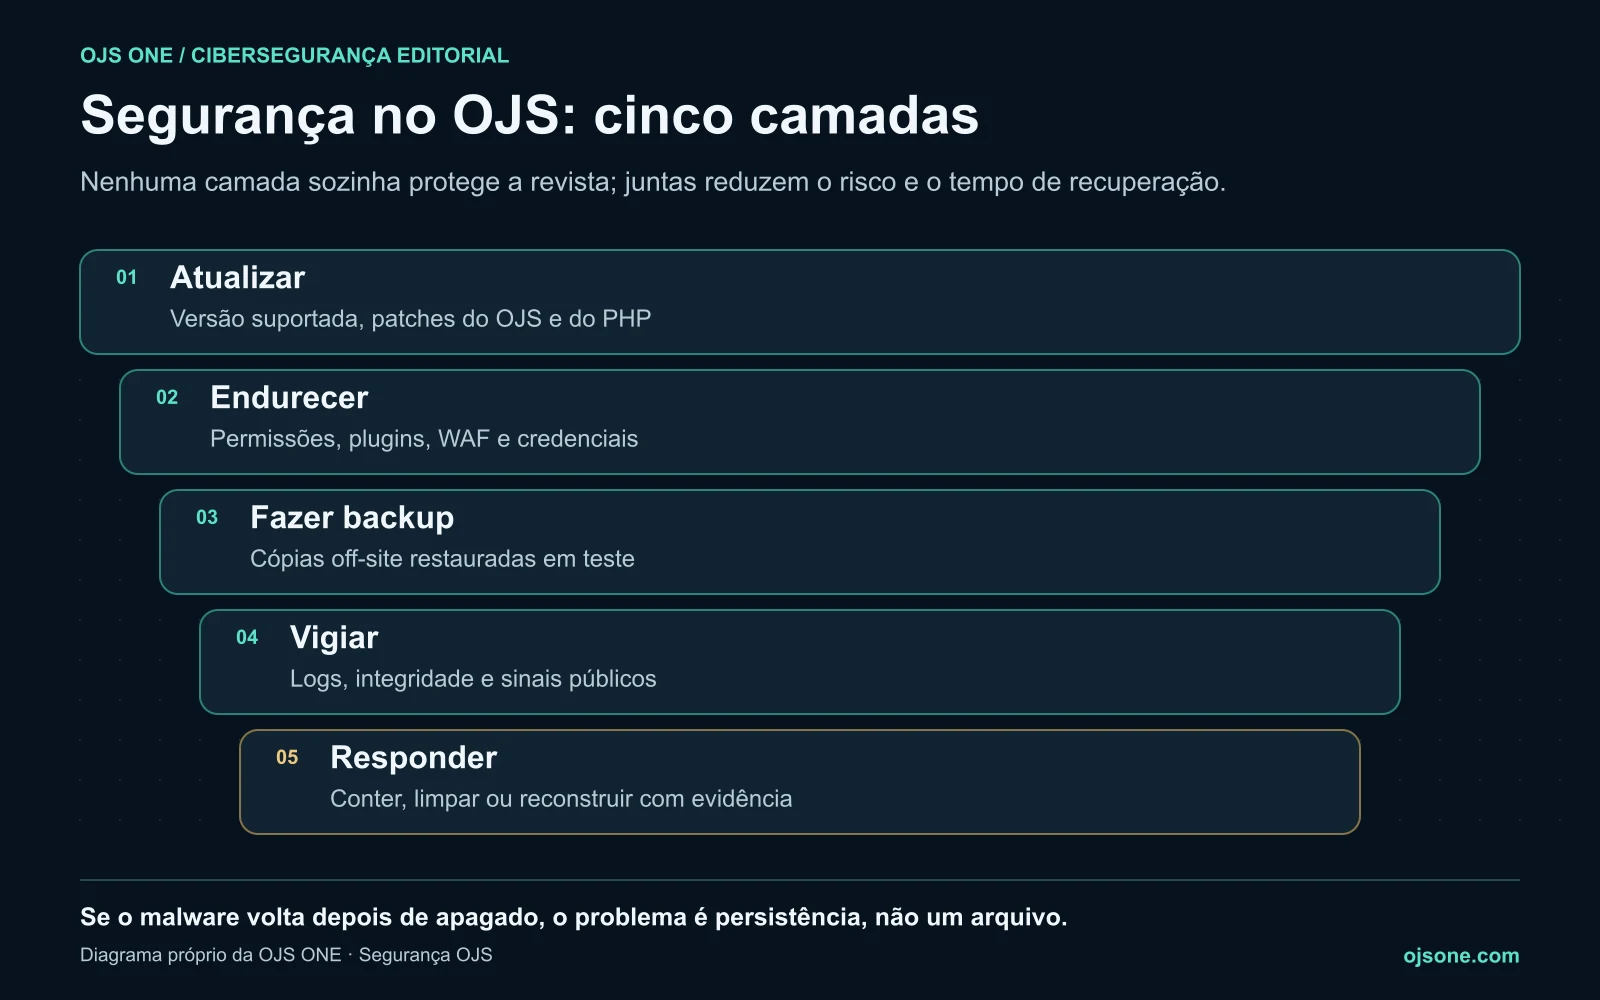
Por que atacam revistas OJS
Uma revista universitária raramente guarda dados valiosos por si mesmos. O que interessa é o servidor e a sua reputação: um domínio acadêmico serve para publicar spam SEO, mostrar ao Google um conteúdo diferente do que as pessoas veem (cloaking), hospedar ferramentas de ataque ou usar o servidor como ponto de apoio. O relatório de componentes PHP maliciosos no OJS mostra como essas peças se combinam em um comprometimento real.
O resultado para a revista é concreto: resultados do Google com spam sob o seu domínio, alertas de navegadores, perda de confiança dos indexadores e semanas de trabalho para recuperar o controle.
Camada 1: atualizar o OJS e o PHP
O PKP publica correções de erros e patches de segurança para as versões suportadas, que hoje são 3.3, 3.4 e 3.5.1 A sua recomendação é manter-se em dia: se você está no OJS 3.5, atualizar para a última versão de manutenção.2
Dois pontos que costumam ser esquecidos:
- O PHP também recebe patches. Uma falha no PHP afeta o OJS mesmo que o OJS esteja em dia. Vimos isso com o PHP2Shell: o que exigir do seu fornecedor e como verificar o patch.
- Estar em uma versão suportada não é ter os patches. É preciso comprovar a versão de manutenção instalada. Como decidir isso a partir da direção da revista está em atualizar o OJS: a decisão do editor diante de um patch, e um caso recente na vulnerabilidade de assinaturas do OJS.
Se a sua revista ainda está em uma versão antiga, veja o que o OJS 3.5 traz e quem deve atualizar.
Camada 2: endurecer servidor, permissões e plugins
- Plugins: remova os que você não usa e desconfie dos que não reconhece. Em abuso de plugins e webshell oculta mostramos como um plugin serviu de porta de entrada.
- Permissões e papéis: cada conta com o papel mínimo necessário, sem contas administrativas compartilhadas. O PKP insiste em senhas fortes.2
- Arquivos: o diretório de arquivos privados fora do alcance web e sem permissões de escrita desnecessárias no código.
- Perímetro: um WAF e limites de tráfego freiam varreduras e bots que sobrecarregam a revista; veja bots de IA no OJS: como revisar a sobrecarga.
O checklist técnico completo está em backup off-site e segurança OJS: hardening, WAF e checklist de produção.
Camada 3: backups que possam ser restaurados
Um backup serve se estiver fora do servidor comprometido, incluir banco de dados, arquivos privados e configuração, e tiver sido restaurado ao menos uma vez em um teste. Se o único backup vive no mesmo servidor, um incidente ou um ransomware o leva junto com a revista.
Camada 4: vigiar logs e sinais públicos
Muitos comprometimentos deixam rastros muito antes de alguém perceber: varreduras, tentativas de injeção SQL, requisições a arquivos que não deveriam existir. Como ler esses sinais está em como detectar SQLi, varreduras e sinais precoces de comprometimento, e os relatórios de ameaças OJSTI documentam casos completos.
Para uma primeira verificação de fora, a detecção gratuita de comprometimento OJS procura spam SEO, links ocultos, redirecionamentos suspeitos e cloaking na sua revista.
Camada 5: responder sem apagar a evidência
Quando algo aparece, o erro mais comum é apagar o arquivo e dar o caso por encerrado. Se o malware volta depois de apagado, o problema é persistência, não um arquivo: vimos isso no caso do malware defunct-kernel no OJS, que se reinstalava de fora do site.
Uma resposta organizada contém, preserva a evidência, limpa ou reconstrói, rotaciona credenciais e valida antes de voltar à produção. Detalhamos isso em hardening do OJS depois de um incidente e, do ponto de vista da direção da revista, em intrusão no OJS: decisões para recuperar a revista.
Sinais de que o seu OJS pode já estar comprometido
- O Google mostra páginas com spam (cassinos, farmácia, empréstimos) sob o domínio da revista.
- A revista parece normal para você, mas quem chega pelo Google é redirecionado para outro site.
- Aparecem arquivos PHP que ninguém reconhece em
tools/,locale/,templates/,plugins/ou rotas da API. - Há plugins ou contas administrativas que ninguém instalou nem criou.
- Pastas ou arquivos maliciosos reaparecem depois de apagados.
- O servidor envia e-mails ou consome recursos sem explicação.
Se você reconhece algum desses sinais, não reinstale às cegas: preserve a evidência e peça uma revisão completa.
Checklist de segurança OJS
- OJS em uma versão suportada e na sua última versão de manutenção.
- PHP suportado e com patches, verificado no processo que executa a revista.
- Plugins e tema revisados; nenhum plugin abandonado.
- Contas com o papel mínimo necessário e senhas fortes.
- Diretório de arquivos privados fora do alcance web.
- WAF ou filtragem de tráfego ativa.
- Backups off-site restaurados em um teste recente.
- Logs revisados com frequência definida.
- Responsável nomeado e procedimento escrito para incidentes.
- Inscrição nos avisos de segurança do PKP.2
Quem deve cuidar disso
A segurança do OJS falha quando ninguém é responsável por ela: o editor acha que é tarefa da hospedagem e a hospedagem acha que o OJS é assunto da revista. A equipe de cibersegurança para OJS da OJS ONE audita a instalação, aplica os patches do OJS e do PHP com evidência, procura webshells e persistência e responde se já houve um incidente. Se você prefere que a plataforma inteira fique a cargo de uma só equipe, os planos de operação OJS incluem atualizações, backups testados e monitoramento.
Perguntas frequentes
O OJS é seguro?
O OJS recebe patches de segurança enquanto a versão estiver suportada, mas a segurança de uma revista depende sobretudo de como ela é operada: versão em dia, PHP com patches, plugins revisados, backups testados e alguém que vigie.
Como sei se o meu OJS foi hackeado?
Os sinais mais comuns são spam sob o seu domínio no Google, redirecionamentos para quem chega pelos buscadores, arquivos PHP desconhecidos e malware que reaparece. A detecção gratuita de comprometimento da OJS ONE verifica os sinais públicos; uma auditoria revisa o servidor inteiro.
Basta apagar os arquivos maliciosos?
Não. Se existe persistência, por exemplo em scripts do sistema ou fora do diretório web, o malware volta. É preciso encontrar o mecanismo, rotacionar credenciais e decidir se convém limpar ou reconstruir.
Com que frequência devo atualizar o OJS?
Sempre que o PKP publicar uma versão de manutenção ou um patch de segurança para o seu ramo, depois de testá-lo em uma cópia. O PKP publica avisos de segurança nos quais vale a pena se inscrever.
O que faço se a minha revista aparece com spam no Google?
Trate como um comprometimento: preserve a evidência, revise o servidor inteiro, elimine a causa e a persistência e só então peça ao Google a revisão das páginas afetadas.
Fontes
- PKP, Software Releases. https://pkp.sfu.ca/software/releases/ (consultado em 20 de novembro de 2026).
- PKP, Keeping your OJS installation secure. https://pkp.sfu.ca/2025/10/15/keep-your-ojs-installation-secure-with-updates/ (consultado em 20 de novembro de 2026).
OJS 360 Assessment
Antes de se candidatar, saiba exatamente o que falta
Revisamos metadados, DOI, OAI-PMH, políticas e preservação em relação ao que pedem DOAJ, Latindex e SciELO, e entregamos a rota priorizada com responsáveis.
- Diagnóstico por dimensões com evidências
- Rota priorizada e plano de correção
- A decisão de indexar é sempre do indexador
OJS 360 Assessment
Antes de se candidatar, saiba exatamente o que falta
Revisamos metadados, DOI, OAI-PMH, políticas e preservação em relação ao que pedem DOAJ, Latindex e SciELO, e entregamos a rota priorizada com responsáveis.
Solicitar diagnóstico