PHP2Shell no OJS é uma forma resumida de perguntar se sua revista pode ter sido exposta a duas falhas críticas do PHP corrigidas em 21 de outubro de 2026. O problema está no PHP, não no OJS, mas a correção precisa ser aplicada ao servidor que executa a revista. Se você dirige uma revista, sua tarefa não é aplicar a correção: é pedir evidências de que ela está ativa e de que ninguém acessou o servidor antes disso.1
Este guia é voltado a quem toma decisões sobre a revista, não a administradores de servidores. Ele reúne perguntas, evidências para solicitar e critérios para decidir se é necessária uma análise independente.
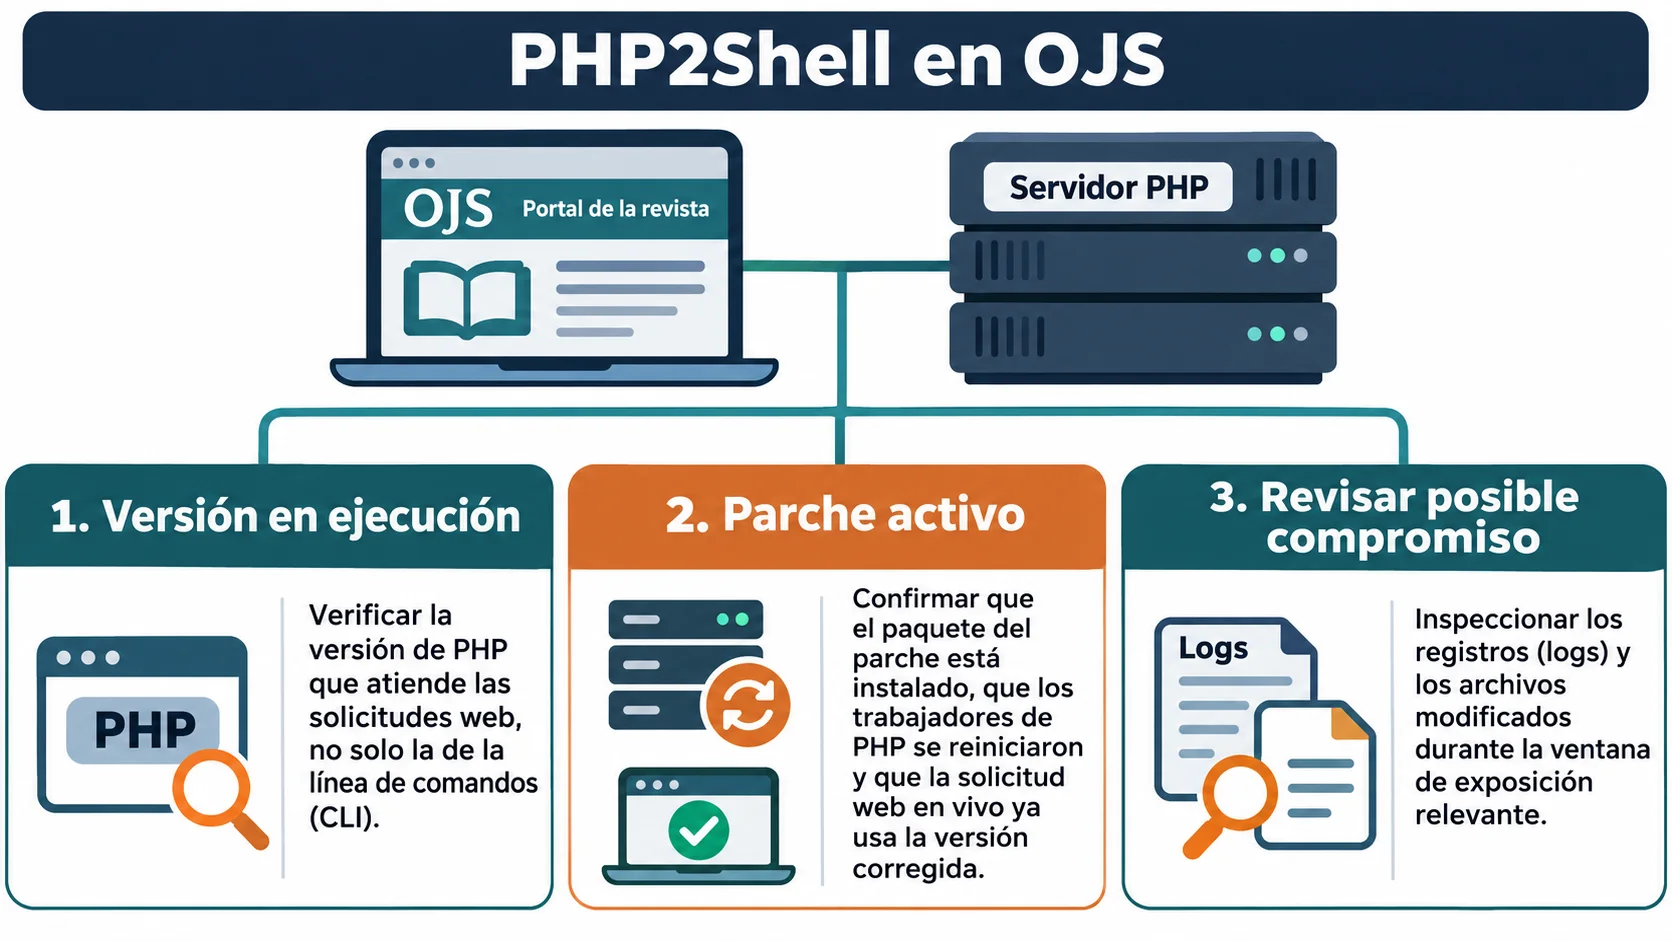
O que aconteceu e por que a direção da revista deve se importar
O interpretador PHP tinha duas vulnerabilidades, identificadas como CVE-2026-109618 e CVE-2026-109619. O PKP esclarece que a falha está no PHP, não no OJS, e recomenda que revistas hospedadas por conta própria peçam ao provedor ou à equipe de TI que aplique a atualização de segurança mais recente do PHP o quanto antes.1
A gravidade explica a urgência. Segundo a Sophos, as duas falhas podem permitir execução remota de código sem autenticação, com os privilégios da conta do servidor web, e receberam nota 9,2 (crítica) no CVSS v4.0.2 A PHP Foundation também as descreve como falhas que podem permitir a um atacante não autenticado executar código em servidores PHP.4
Há um dado que muda a decisão de gestão: a Sophos informa que a Amazon Threat Intelligence registrou uma tentativa de exploração em 17 de outubro de 2026, antes da divulgação pública.2 Aplicar a correção agora não mostra se alguém acessou o servidor anteriormente. São duas perguntas diferentes, e você precisa de resposta para ambas.
O que está em jogo para a revista: continuidade, visibilidade e reputação
Esta seção traz orientação prática, não uma afirmação sobre uma revista específica. Se alguém executar código com a conta do servidor web, poderá alterar arquivos, páginas e configurações do portal. Para uma revista, isso gera três riscos que preocupam a direção.
Primeiro, continuidade: uma intervenção emergencial pode interromper submissões, avaliações por pares e publicação. Segundo, reputação: a OJS ONE descreve a perda de confiança de autores, avaliadores e equipes editoriais como uma possível consequência de um servidor comprometido.5 Terceiro, visibilidade: um portal alterado pode perder a confiança de leitores e dos sistemas que o percorrem, e recuperá-la exige mais do que corrigir uma vulnerabilidade.
Trate o PHP2Shell como uma decisão de governança da revista, não apenas como uma tarefa técnica.
Perguntas para fazer ao provedor ou à equipe de TI
Peça respostas por escrito. “Já resolvemos” não é uma evidência. Estas perguntas ajudam a organizar a conversa:
- Qual versão do PHP atende o site atualmente? As versões publicadas em 21 de outubro que corrigiram essas falhas são PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35, ou pacotes equivalentes fornecidos pela distribuição ou pelo provedor.2
- Quando a atualização foi aplicada e quem a fez? A Sophos lembra que essas atualizações não são instaladas automaticamente.2 Alguém precisou executar o procedimento.
- Os processos PHP foram reiniciados após a atualização? Uma atualização instalada, mas ainda não carregada, não protege o serviço em execução.
- Quais outros ambientes também executam PHP? Outros portais de revistas, subdomínios, sites de homologação e contêineres também precisam ser verificados.
- A revista usa PHP 8.1 ou anterior? Essas versões já não recebem suporte do projeto PHP, embora algumas distribuições ou provedores de suporte estendido possam oferecer correções retroportadas. Peça o comunicado do provedor e evidência do pacote aplicado; o número da versão, sozinho, não mostra se o sistema está vulnerável ou corrigido.3
- O que foi analisado para descartar um acesso anterior e qual período foi coberto? Voltaremos a isso adiante.
Como confirmar que a correção está ativa, e não apenas instalada
A diferença entre “instalada” e “ativa” é onde os sistemas podem continuar expostos. A Sophos recomenda identificar o PHP com base em evidências do que está em execução, e não apenas em registros de ativos.2 Na prática, solicite:
- A versão do PHP que responde às solicitações web, obtida do serviço em execução, e não de um arquivo de inventário.
- A data e hora em que os processos PHP ou o servidor web foram reiniciados após a aplicação da correção.
- Confirmação de que as configurações efetivas foram verificadas por meio de uma solicitação web real. A Sophos alerta que isso deve ser conferido por uma solicitação ativa, não apenas pela linha de comando do PHP, que pode carregar configurações diferentes.2
- A lista de todos os servidores e ambientes verificados, para que ninguém presuma que outra equipe também os atualizou.
Há ainda uma precaução posterior. O repositório operacional do NCSC dos Países Baixos recomenda manter session.upload_progress.enabled=0 até a próxima versão regular de correção do PHP.3 Pergunte à equipe se essa configuração está aplicada e se a aplicação precisa desse recurso.
Se o provedor não puder corrigir hoje: medidas provisórias e limites
A Sophos lista medidas que podem reduzir a exposição quando a atualização imediata não for possível, como tirar aplicações PHP da internet ou colocá-las atrás de autenticação no nível da rede.2 Para uma revista de acesso aberto, tirar o portal do ar tem um custo editorial evidente; a direção e a equipe técnica precisam avaliar essa decisão em conjunto.
Alterações de configuração também podem reduzir o risco. O OJS recebe arquivos de autores e avaliadores, portanto desativar o envio de arquivos pode interromper o trabalho da revista. Combine qualquer medida com as pessoas que conhecem o portal e seu fluxo editorial.
O ponto central: a Sophos é explícita ao dizer que essas medidas não substituem a atualização do PHP.2 Se o provedor propuser uma medida provisória como solução definitiva, peça uma data comprometida para a atualização.
Procure sinais de comprometimento a partir de 1º de agosto
A Sophos recomenda, como precaução, revisar a atividade dos sistemas expostos desde 1º de agosto de 2026.2 Peça à equipe um resumo do que foi verificado. Entre as fontes mencionadas no comunicado estão:
- Logs web e de firewall: solicitações que enviam arquivos para caminhos que normalmente não os recebem e solicitações com o campo PHP_SESSION_UPLOAD_PROGRESS.2
- Arquivos do site: arquivos PHP novos ou modificados que possam indicar uma webshell.2
- Processos, conexões de saída e logins administrativos no servidor e na aplicação.
Há uma limitação: muitos logs de CDN e de acesso não guardam o corpo das solicitações; às vezes, somente um firewall de aplicação registra o detalhe necessário.2 Se o provedor disser “não há nada nos logs”, pergunte quais logs foram mantidos e se continham essa informação.
Se a resposta for insuficiente, uma avaliação independente pode ser adequada. Consulte nossos guias sobre sinais iniciais de comprometimento no OJS e malware persistente em um servidor aparentemente limpo.
Decisões que podem prolongar a exposição
Confundir uma atualização do OJS com uma atualização do PHP. São camadas diferentes. O PKP informa que a falha está no PHP e deve ser corrigida no servidor.1
Aceitar “já corrigimos” sem evidências. Peça a versão em execução, a data da atualização e a reinicialização.
Corrigir apenas a produção. Um site de homologação ou portal secundário com dados reais ainda pode ser uma porta de entrada.
Olhar apenas para o futuro. Houve uma tentativa de exploração antes da divulgação pública.2 A correção fecha a vulnerabilidade, mas não informa quem pode ter acessado o servidor antes.
Tratar uma medida provisória como encerramento. Ela pode reduzir um caminho de ataque, mas não corrige a vulnerabilidade.2
Não definir responsáveis. Determine quem confirma a correção, quem analisa os logs e quando o resultado será informado à direção.
Transforme o incidente em uma prática de continuidade
O PHP2Shell não será a última vulnerabilidade na plataforma que sustenta uma revista. Você pode estabelecer um processo repetível: manter um inventário dos ambientes e versões do PHP, designar quem aplica e verifica as correções, testar backups fora do servidor e definir quando escalar. Nosso guia de backup externo e hardening para produção cobre a parte técnica; o guia sobre decisões para recuperar uma revista após uma invasão trata das decisões caso algo dê errado.
A OJS ONE oferece serviços de cibersegurança para OJS, incluindo uma avaliação de comprometimento que verifica se uma instalação foi comprometida mesmo quando não há sinais evidentes, conforme descrito na página do serviço.5 Ela pode ajudar quando o provedor não consegue apresentar as evidências solicitadas; não substitui a responsabilidade de quem hospeda e opera o servidor.
Perguntas frequentes
Preciso atualizar o OJS por causa do PHP2Shell?
Não necessariamente. O PKP informa que a vulnerabilidade está no PHP e a correção deve ser aplicada no servidor.1 Atualizar o OJS é uma decisão separada, com seus próprios requisitos de teste.
Se a correção já foi aplicada, posso presumir que a revista não foi afetada?
Não. A correção impede novas explorações das falhas corrigidas, mas não descarta uma invasão anterior. A Sophos relata uma tentativa anterior à divulgação e recomenda revisar a atividade a partir de 1º de agosto de 2026.2
Qual é a evidência mínima que devo guardar para a equipe editorial?
Guarde a versão do PHP em execução, as datas da correção e da reinicialização, a lista de ambientes verificados e um resumo da revisão dos logs com o período coberto. Registre também quem confirmou cada item.
Em resumo: peça uma versão ativa verificável, uma lista completa dos ambientes e uma análise datada de possíveis sinais de comprometimento. Com esses três itens, você pode decidir com informações. Se faltarem, considere uma avaliação independente: conheça os serviços de cibersegurança OJS ONE.
Fontes
- Public Knowledge Project. Service Update: Intermittent Issues Across PKP Sites. https://pkp.sfu.ca/2026/10/22/pkp-service-update-october-2026. Acesso em 5 de novembro de 2026.
- Sophos. Advisory: PHP2Shell Vulnerabilities (CVE-2026-109618, CVE-2026-109619). https://www.sophos.com/en-us/security-advisories/sophos-sa-20261021-php2shell. Acesso em 5 de novembro de 2026.
- NCSC-NL. php2shell: operational information regarding the 2026 php2shell vulnerabilities (atualização de estado: 4 de novembro de 2026). https://github.com/NCSC-NL/php2shell. Acesso em 5 de novembro de 2026.
- The PHP Foundation. Today's PHP Security Release, and How We're Strengthening PHP Security. https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/. Acesso em 5 de novembro de 2026.
- OJS ONE. Cibersegurança OJS: resposta a incidentes e perícia. https://ojsone.com/pt/ciberseguridad. Acesso em 5 de novembro de 2026.
Cibersegurança para OJS
O seu OJS está atualizado e sem comprometimento prévio?
Auditamos a instalação, aplicamos os patches do OJS e do PHP com evidências, procuramos webshells e persistência e respondemos se já houve um incidente.
- Auditoria e hardening específicos do OJS
- Patches com teste de restauração
- Resposta a incidentes
Cibersegurança para OJS
O seu OJS está atualizado e sem comprometimento prévio?
Auditamos a instalação, aplicamos os patches do OJS e do PHP com evidências, procuramos webshells e persistência e respondemos se já houve um incidente.
Revisar o meu OJS