A vulnerabilidade de assinaturas do OJS CVE-2026-111609 não derruba um site nem altera artigos: permite que um gestor de uma revista leia e reatribua assinaturas de outras revistas do mesmo portal.1 É um assunto de cibersegurança editorial porque obriga a direção a decidir permissões, evidência e responsáveis. Aqui estão a falha explicada e a lista de decisões para esta semana.
O que é a vulnerabilidade de assinaturas do OJS CVE-2026-111609?
É uma falha de controle de acesso (CWE-639) nos formulários de gestão de assinaturas do OJS, publicada em 16 de outubro de 2026 com severidade média e pontuação CVSS 5,1.1 Quando um gestor pede para editar uma assinatura, o OJS a busca pelo identificador numérico global sem verificar se pertence à revista que ele administra.4 Basta enviar o número de uma assinatura alheia para que o formulário a carregue e mostre seus dados.2
O código do formulário de assinaturas individuais do ramo 3_5_0-5 confirma esse comportamento: chama getById($subscriptionId) sem passar o identificador da revista.5 O relatório técnico da descoberta cobre o OJS 3.5.0-51 e assinala que o mesmo padrão de chamada existe em formulários de ramos 3.x anteriores.3
A quem a falha afeta: portais com várias revistas e papéis de gestão
O cruzamento ocorre entre revistas que compartilham uma mesma instalação do OJS, isto é, os portais institucionais que hospedam vários títulos.2 Nesse contexto, cada revista tem seus próprios gestores e gestores de assinaturas,7 e a verificação de permissões vigente (ContextAccessPolicy) apenas confere que a conta tenha um papel na revista atual, sem vincular a assinatura solicitada a essa revista.4
Estas são as situações com exposição real:
- Um portal com várias revistas e módulo de assinaturas ativo, com mais de uma conta com papel de gestor ou de gestor de assinaturas.
- Contas de gestão compartilhadas entre revistas de uma mesma instituição: ampliam o número de pessoas que podem alcançar a falha.
- Revistas com assinaturas individuais ou institucionais carregadas no OJS: seus registros de assinantes são o dado em jogo.
Se sua revista roda sozinha em sua instalação, o cruzamento entre revistas não tem onde ocorrer; mesmo assim convém revisar quem tem permissões de gestão.2
O que pode fazer quem a explora (e o que não)?
Pode fazer duas coisas, ambas com o papel de gestor de uma revista do portal: enumerar identificadores para ver os dados de assinantes de outras revistas e reatribuir essas assinaturas à sua própria revista, deixando o assinante original sem acesso.2 O vetor de pontuação indica confidencialidade e integridade afetadas em grau baixo e disponibilidade sem afetação; exige uma conta com privilégios.6
O que esta falha não permite, segundo a informação publicada: executar código, modificar artigos, derrubar o site ou roubar senhas.1 Não a trivialize, porém: os dados de assinantes são dados pessoais e sua divulgação ou reatribuição indevida tem consequências contratuais e de reputação para cada revista afetada.
Em 6 de novembro de 2026 não encontrei aviso público de uma versão corrigida do OJS nas fontes consultadas para este artigo; o repositório de desenvolvimento não publica notas de lançamento com correções. Confirme o estado com o PKP ou com quem administra sua instalação antes de dar o assunto por encerrado.
O que a direção da revista deve decidir
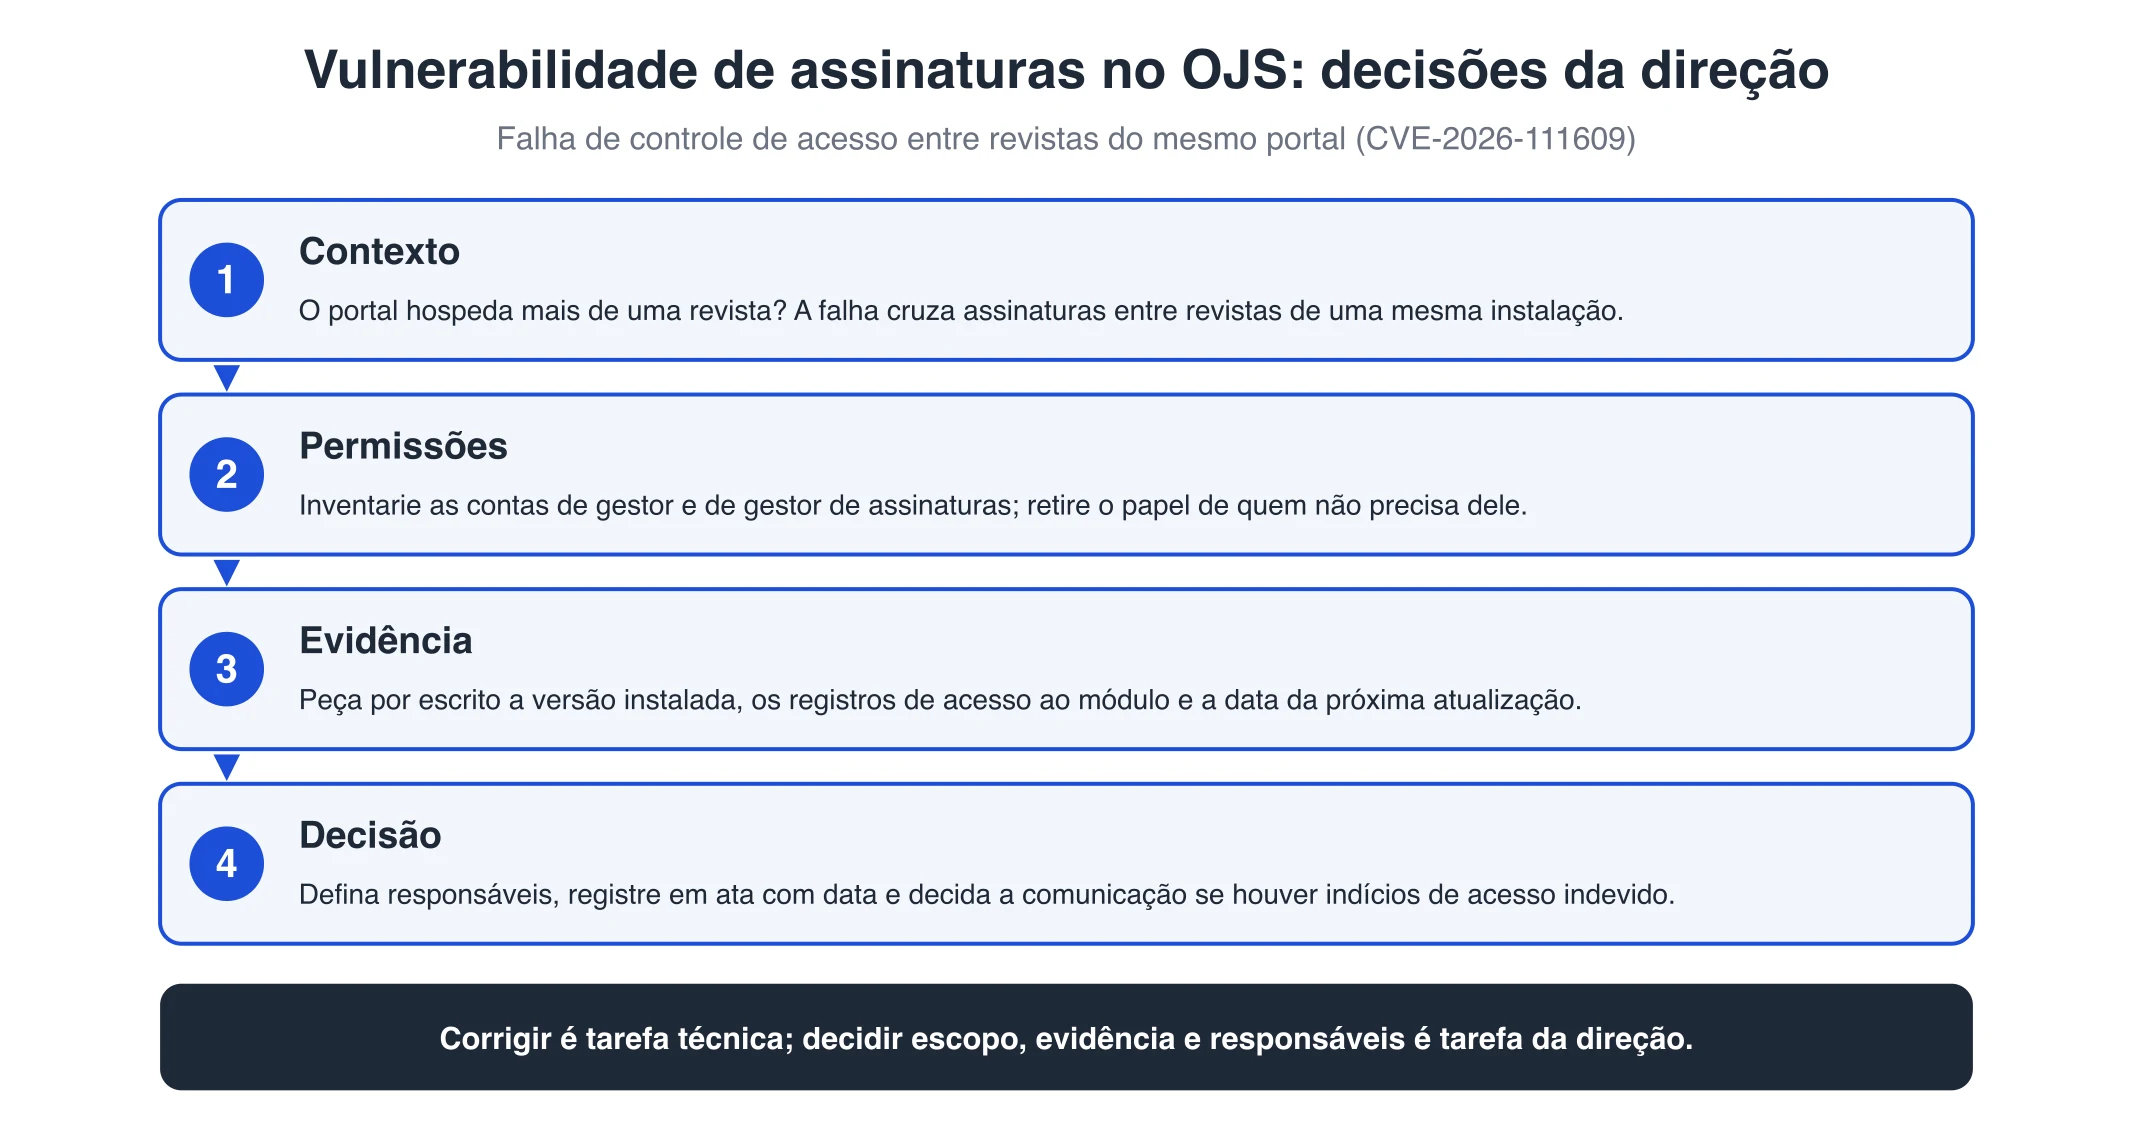
A resposta curta: a direção decide o alcance do problema, a evidência que exige e quem responde; aplicar a correção é uma tarefa técnica subordinada a essas decisões. Esta é a lista para a próxima reunião da direção ou do comitê editorial:
- Confirmar o contexto. A instalação da sua revista hospeda mais de uma revista? Se sim, a falha se aplica diretamente; se não, encerre este ponto e siga com os demais.
- Inventariar permissões. Peça a lista de contas com papel de gestor e de gestor de assinaturas de cada revista do portal. Toda conta que não precise desse papel deve perdê-lo: é a medida que reduz a superfície da falha enquanto a correção não chega.
- Avaliar o módulo de assinaturas. Se nenhuma revista do portal vende assinaturas pelo OJS, consulte sua equipe sobre desativar o módulo; um componente ausente não pode ser explorado. É uma decisão operacional, não um requisito oficial.
- Exigir evidência, não promessas. Do seu provedor ou equipe de TI: versão exata do OJS instalada, data e responsável pela próxima atualização e confirmação de se os registros de acesso ao módulo de assinaturas foram revisados. O mesmo que já explicamos sobre a correção do PHP: instalado não é o mesmo que ativo, e corrigir hoje não demonstra que ninguém entrou antes.
- Definir responsáveis e registro. Em um portal com várias revistas, quem responde diante de um incidente deste tipo: a instituição que hospeda o portal, o provedor de operação ou cada revista? Ponha por escrito com data; as decisões sem registro se perdem justamente quando fazem falta.
- Decidir a comunicação. Se a revisão encontrar indícios de acesso indevido a registros de assinantes, decida quem avisa os afetados e com que informação verificada. Não comunique nada antes de confirmar o alcance: uma retratação apressada custa mais que o silêncio de um dia.
Essas decisões protegem três ativos que uma revista não recupera com um clique: a continuidade editorial, a confiança de assinantes e autores e a reputação diante de índices e avaliadores. Por isso o tema pertence à cibersegurança editorial e não só à caixa de pendências da área de TI.
Como exigir evidência do seu provedor ou equipe de TI
A resposta curta: peça por escrito três peças — alcance, evidência de execução e plano de acompanhamento — e arquive a resposta junto com a ata de decisão. Uma lista de verificação mínima:
- Versão do OJS declarada e verificada na instalação (não a que consta em um inventário antigo).
- Confirmação de se o módulo de assinaturas está ativo em cada revista do portal e quantas contas têm permissões de gestão.
- Resultado da revisão dos registros de acesso às telas de assinaturas, com o período revisado e as ferramentas usadas.
- Data, responsável e janela da próxima atualização do OJS, com plano de reversão.
- Critério de encerramento: quem assina que o risco foi tratado e com que evidência anexa.
Se quem administra sua instalação não consegue entregar essas cinco peças, o problema não é o CVE: é que ninguém tem o controle documentado da plataforma. Nossos artigos sobre o que exigir do provedor após a correção do PHP e sobre hardening depois de um incidente ampliam esse procedimento.
Erros comuns ao reagir
- Confundir esta falha com as vulnerabilidades do PHP de outubro. São camadas distintas: aquela correção se aplica no servidor e esta é uma falha de acesso no OJS.1 Corrigir o PHP não fecha o CVE-2026-111609, e atualizar o OJS não descarta que alguém tenha entrado antes pelo PHP.
- Atualizar e dar por descartado o comprometimento prévio. São duas perguntas separadas: «está corrigido?» e «alguém acessou antes?». Você precisa de resposta para ambas, com registros.
- Mudar configurações antes de preservar evidência. Se suspeitar de acesso indevido, guarde registros e cópias antes de intervir; a recuperação de uma revista após uma intrusão começa por conservar a evidência.
- Deixar a decisão no ar entre a revista e a instituição. Em portais com várias revistas, a confusão de responsáveis é a falha real que depois multiplica o dano.
- Comunicar sem verificar. Avisar assinantes com suposições gera alarme e descrédito; primeiro confirme o alcance com evidência.
Perguntas frequentes
Devo deixar de usar assinaturas no OJS por causa desta falha? Não é necessário. A falha exige uma conta de gestão e um portal com várias revistas.2 Se vende assinaturas pelo OJS, reduza permissões e aguarde a correção; se não as usa, avalie desativar o módulo com sua equipe.
Minha revista roda sozinha em sua instalação. Estou exposto? O cruzamento deste CVE ocorre entre revistas de uma mesma instalação, de modo que com uma revista o cenário não se aplica.7 Ainda assim, revise quantas contas têm permissões de gestão: é boa prática independentemente da falha.
Já aplicaram a correção do PHP de outubro no meu servidor. Isso basta? Não. Aquela correção conserta o interpretador do PHP; esta é uma falha de controle de acesso dentro do OJS.1 São pendências acumuladas e convém tratá-las em uma mesma revisão de segurança, com evidência para cada uma.
Conclusão. A vulnerabilidade de assinaturas do OJS se gerencia com decisões da direção: alcance, permissões, evidência e responsáveis por escrito. Na OJS ONE acompanhamos esse processo a partir da cibersegurança editorial: auditorias preventivas, compromise assessment e resposta a incidentes para revistas que usam OJS, com uma mesma equipe que conhece a plataforma e o fluxo editorial. Se quiser revisar o estado da sua instalação, escreva para nós pela página de cibersegurança da OJS ONE.
Fontes
- VulnCheck, «PKP Open Journal Systems through 3.5.0-5 Cross-Journal Subscription IDOR via updateSubscription» — https://www.vulncheck.com/advisories/pkp-open-journal-systems-through-3.5.0-5-cross-journal-subscription-idor-via-updatesubscription (consultado em 6 de novembro de 2026)
- VulnCheck, descrição do advisory CVE-2026-111609 — https://www.vulncheck.com/advisories/pkp-open-journal-systems-through-3.5.0-5-cross-journal-subscription-idor-via-updatesubscription (consultado em 6 de novembro de 2026)
- hieuPenguinnn, «Open Journal Systems cross-journal subscription disclosure and reassignment through unscoped subscription forms» — https://hackmd.io/@hieuPenguinnn/ojs-subscription-form-cross-journal-idor (consultado em 6 de novembro de 2026)
- hieuPenguinnn, «…unscoped subscription forms», seções Summary e Root cause — https://hackmd.io/@hieuPenguinnn/ojs-subscription-form-cross-journal-idor (consultado em 6 de novembro de 2026)
- PKP, código do OJS 3.5.0-5,
IndividualSubscriptionForm.php— https://github.com/pkp/ojs/blob/3_5_0-5/controllers/grid/subscriptions/IndividualSubscriptionForm.php (consultado em 6 de novembro de 2026) - VulnCheck, vetor CVSS v4.0 do advisory CVE-2026-111609 — https://www.vulncheck.com/advisories/pkp-open-journal-systems-through-3.5.0-5-cross-journal-subscription-idor-via-updatesubscription (consultado em 6 de novembro de 2026)
- hieuPenguinnn, «…unscoped subscription forms», Summary — https://hackmd.io/@hieuPenguinnn/ojs-subscription-form-cross-journal-idor (consultado em 6 de novembro de 2026)
Cibersegurança para OJS
O seu OJS está atualizado e sem comprometimento prévio?
Auditamos a instalação, aplicamos os patches do OJS e do PHP com evidências, procuramos webshells e persistência e respondemos se já houve um incidente.
- Auditoria e hardening específicos do OJS
- Patches com teste de restauração
- Resposta a incidentes
Cibersegurança para OJS
O seu OJS está atualizado e sem comprometimento prévio?
Auditamos a instalação, aplicamos os patches do OJS e do PHP com evidências, procuramos webshells e persistência e respondemos se já houve um incidente.
Revisar o meu OJS