Atualizar o OJS não é só uma tarefa de TI: é uma decisão da direção que afeta a continuidade do número em andamento, a indexação da revista e a sua reputação. O PKP diz isso com clareza na sua página de versões: «Sooner or later, unsupported versions will develop security vulnerabilities». O próximo passo é seu, e este texto organiza o que olhar antes de autorizar a janela.
Este artigo é a decisão antes do incidente. Se você já tem um problema ativo, os textos intrusão no OJS: decisões para recuperar uma revista e hardening depois de um incidente cobrem o momento crítico; aqui tratamos de como autorizar bem uma atualização.
Atualizar o OJS: a decisão é do editor, não só da TI
Resposta direta: o editor-chefe ou o diretor autoriza a janela; a TI a executa. Sem essa assinatura, a atualização é adiada indefinidamente entre outras prioridades.
O que pesa nessa decisão, sem enfeites:
- Continuidade editorial: uma janela mal posicionada interrompe um número em avaliação ou publicação. O custo não é só técnico: são submissões paradas e e-mails de autores sem resposta.
- Indexação: os indexadores e coletores dependem de que o portal responda e de que os seus metadados continuem expostos. Uma interrupção prolongada ou um portal comprometido prejudicam essa relação.
- Reputação: um portal com redirecionamentos maliciosos ou spam de SEO nos resultados de busca fica associado à revista, não ao fornecedor. O tempo de reparo se paga com credibilidade.
- Responsabilidade documentada: convém que a autorização fique registrada (o que foi aprovado, quando, com qual plano de reversão). Essa ata é o que separa uma decisão profissional de uma ordem de urgência.
Esse enquadramento é critério editorial próprio; os textos citados acima mostram como ficam as consequências quando a decisão não foi tomada a tempo.
O que diz hoje o roteiro de suporte
Resposta direta: as versões vigentes têm datas públicas, e nenhuma versão é mantida para sempre.
A tabela de versões do PKP (consultada em 18 de novembro de 2026) marca: 3.5 LTS, suporte até «Q2 2029 (3 years)»; 3.4 STS e 3.3 LTS, ambas até «Q2 2027»1. O PKP recomenda manter a instalação em uma versão com suporte («We strongly recommend keeping your installation updated to a supported version»1) e esclarece o modelo: as ímpares (3.3, 3.5) são LTS, «supported for at least 3-5 years»1, e é possível «upgrade directly from LTS to LTS»1.
Há uma discrepância que declaramos em vez de esconder: a página de download diz que o 3.3 terá suporte «until at least January 1, 2027»2, enquanto a tabela de versões marca o 2º trimestre de 2027 para o 3.3 e o 3.41. O verificado está nas duas; convém confirmar a data definitiva com o PKP antes de orçar com base nela.
Sobre patches pontuais: a página pública de download já traz «OJS 3.5.0-6 LTS was released on November 1st, 2026»2 e também o 3.4.0-12 do mesmo dia2. Quando a sua versão aparece nessa página com uma data nova, esse é o patch que a sua instalação deveria estar rodando.
Também convém escolher com critério se você decidir trocar de ramificação: se não tiver certeza, o PKP recomenda «we recommend only using LTS versions»1, enquanto as STS existem para «benefit from new feature releases more frequently»1. Para uma revista que publica com regularidade, a LTS é a aposta sensata; as STS são para quem aceita atualizar todo ano ou quase. E atenção: o 3.6 será STS quando sair (ainda sem pacote oficial), então a discussão «saltamos para o 3.6?» se coloca, mas não se resolve hoje (teste real do build).
O patch também é PHP, não só OJS
Resposta direta: uma atualização do OJS sem olhar a versão do PHP fica pela metade, porque o runtime também recebe patches críticos.
Em 21 de outubro de 2026, o projeto PHP publicou «PHP 8.5.12, 8.4.27, 8.3.36, and 8.2.35»3, correções que «allow an unauthenticated attacker to execute code»3 em servidores PHP sob certas condições: duas vulnerabilidades críticas de execução de código, CVE-2026-109618 e CVE-2026-1096193. A mensagem para quem opera foi direta: «If you run PHP, it is imperative that you update now»3.
Duas lições úteis para a sua decisão:
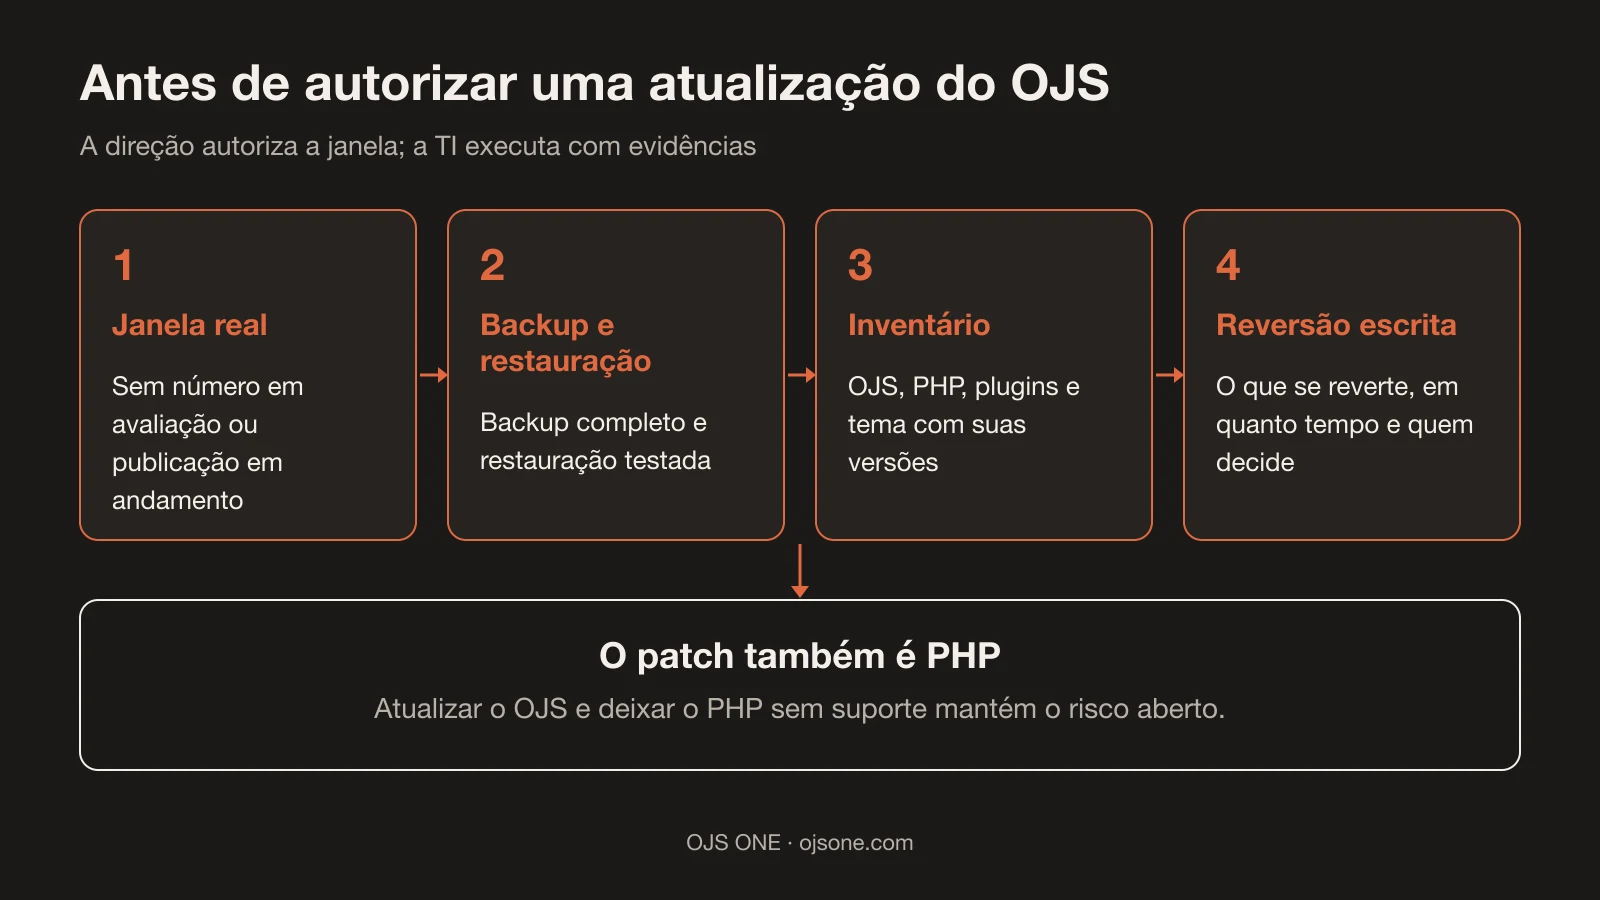
- Peça a versão do PHP na mesma janela: se o seu fornecedor aplica o patch no OJS e deixa o PHP em uma versão sem suporte, o risco continua aberto no mesmo servidor.
- Desconfie do CVSS de corredor: na divulgação circulou «a wrong CVSS score of 10.0 (the actual score is 9.2)»3 antes do aviso oficial. O número que o seu comitê usa deve vir do boletim oficial, não das redes.
O que uma janela adiada coloca em risco
Resposta direta: não é o risco de atualizar o que costuma doer; é o de não atualizar.
- Um portal desatualizado acumula vulnerabilidades conhecidas, as que já cobrimos em PHP2Shell e o que exigir do seu fornecedor e na vulnerabilidade de assinaturas. Quanto mais tempo passa, maior é o salto de versão pendente e a lista de plugins a revisar.
- E a exposição não é só do servidor: um portal que não responde ou expõe metadados quebrados afeta a coleta dos serviços que se conectam ao seu OJS, como vimos em Latindex e interoperabilidade OAI-PMH.
- Cada atualização adiada encarece a seguinte: migrar do 3.3 para o 3.5 é uma rota; migrar a partir de um 3.3 com tema e plugins sem suporte é outra diferente.
- E a janela executada sem preparação também é risco: uma atualização sem cópias nem reversão pode transformar uma tarde em um incidente.
A regra que usamos: risco conhecido e planejado contra risco desconhecido e acumulado.
Como preparar a atualização sem travar o número
Checklist para a janela, em ordem:
- Encontre a janela real: feche as submissões e verifique qual número está em produção; evite publicação em andamento.
- Backup completo (arquivos, banco de dados, configuração) e um teste de restauração, não só o backup no disco.
- Inventário: versão atual, PHP, plugins com versão e tema. Marque os sem suporte na versão de destino.
- Ambiente de testes: reproduza antes a atualização em staging quando o portal permitir; reproduza ali os erros que você espera encontrar.
- Rota oficial: use a rota de atualização do PKP para o seu par de versões; do 3.3 para o 3.5 existe atualização direta LTS→LTS1.
- Plano de reversão escrito: o que se reverte, em quanto tempo e quem decide. Sem isso, não há janela, há aposta.
- Testes de retorno: login, submissões, avaliação, publicação, composições, DOI, OAI-PMH, e-mail e estatísticas; a lista completa está no guia de migração para o 3.5 LTS.
- Comunicação: aviso a autores e avaliadores com data de retorno; um silêncio de horas é lido como queda.
O que exigir do seu fornecedor quando ele executa
Se a atualização é feita pelo seu fornecedor, peça evidências, não promessas:
- Versão de destino e rota oficial aplicada, com a data da versão de onde vem o patch2.
- Registro da janela: hora de início, fim e resultado dos testes de retorno.
- Backup verificado antes de mexer em qualquer coisa, com teste de restauração documentado.
- Lista de plugins atualizados ou desativados, com o motivo.
- Estado dos e-mails depois da mudança (SMTP, SPF, DKIM e DMARC continuam operando): tratamos os detalhes em e-mail transacional para OJS.
- Um canal de suporte com prazo de resposta definido para os dias seguintes.
Se algo desta lista você não consegue verificar, não é cumprimento: é expectativa.
Erros comuns ao atualizar
- Atualizar «rapidinho» numa sexta-feira sem cópia nem reversão.
- Mudar a versão do PHP e do OJS na mesma janela sem ter testado a combinação.
- Arrastar plugins e temas sem suporte para a nova versão e descobrir isso em produção.
- Não testar o e-mail: a atualização «funciona» e a revista deixa de notificar autores, avaliadores e editores.
- Adiar porque «assim está funcionando»: funciona até alguém explorar o que já se sabe.
- Comunicar tarde: a percepção de queda é definida pelo aviso, não pelo uptime.
Perguntas frequentes
Com que frequência é preciso atualizar o OJS?
Depende da ramificação: as LTS foram pensadas para mudar a cada poucos anos («supported for at least 3-5 years»1) e os patches de segurança são aplicados quando o PKP os publica2. O que não se pode é ficar sem suporte e sem plano.
Posso saltar direto do 3.3 para o 3.5?
Sim, a atualização direta entre LTS existe1, sujeita ao estado dos seus plugins, tema e versão do PHP. O inventário prévio decide o esforço real; sem ele, a promessa de «salto direto» não significa nada.
O que revisar depois da atualização?
A lista de testes do guia: submissões, avaliação, publicação, composições, identificadores, OAI-PMH, e-mail e estatísticas. E, nos dias seguintes, o registro de erros e os avisos dos usuários.
Encerramento. Autorizar uma atualização é administrar risco com evidências: data, cópia, reversão e testes. Se quiser que avaliemos o estado da sua instalação antes de decidir, em cibersegurança para OJS fazemos auditoria e acompanhamento da janela; para uma rota completa de versão, plugins e riscos, o OJS 360 Assessment cobre esses pontos: fale com a equipe.
Fontes
- PKP. PKP Software Releases. https://pkp.sfu.ca/software/releases (consultado em 18 de novembro de 2026).
- PKP. Download and Install OJS. https://pkp.sfu.ca/software/ojs/download/ (consultado em 18 de novembro de 2026).
- The PHP Foundation. Today's PHP Security Release, and How We're Strengthening PHP Security. https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/ (consultado em 18 de novembro de 2026).
Cibersegurança para OJS
O seu OJS está atualizado e sem comprometimento prévio?
Auditamos a instalação, aplicamos os patches do OJS e do PHP com evidências, procuramos webshells e persistência e respondemos se já houve um incidente.
- Auditoria e hardening específicos do OJS
- Patches com teste de restauração
- Resposta a incidentes
Cibersegurança para OJS
O seu OJS está atualizado e sem comprometimento prévio?
Auditamos a instalação, aplicamos os patches do OJS e do PHP com evidências, procuramos webshells e persistência e respondemos se já houve um incidente.
Revisar o meu OJS