La vulnerabilidad OJS de suscripciones CVE-2026-111609 no tumba un sitio ni altera artículos: permite que un gestor de una revista lea y reasigne suscripciones de otras revistas del mismo portal.1 Es un asunto de ciberseguridad editorial porque obliga a la dirección a decidir permisos, evidencia y responsables. Aquí tienes el fallo explicado y la lista de decisiones para esta semana.
¿Qué es la vulnerabilidad OJS de suscripciones CVE-2026-111609?
Es un fallo de control de acceso (CWE-639) en los formularios de gestión de suscripciones de OJS, publicado el 16 de octubre de 2026 con severidad media y puntuación CVSS 5,1.1 Cuando un gestor pide editar una suscripción, OJS la busca por su identificador numérico global sin comprobar que pertenezca a la revista que él administra.4 Basta con enviar el número de una suscripción ajena para que el formulario la cargue y muestre sus datos.2
El código del formulario de suscripciones individuales de la rama 3_5_0-5 confirma ese comportamiento: llama a getById($subscriptionId) sin pasar el identificador de la revista.5 El informe técnico del descubrimiento cubre OJS 3.5.0-51 y señala que el mismo patrón de llamada existe en formularios de ramas 3.x anteriores.3
¿A quién afecta el fallo: portales con varias revistas y roles de gestión?
El cruce se produce entre revistas que comparten una misma instalación de OJS, es decir, los portales institucionales que alojan varios títulos.2 En ese contexto, cada revista tiene sus propios gestores y gestores de suscripciones,7 y la comprobación de permisos vigente (ContextAccessPolicy) solo verifica que la cuenta tenga un rol en la revista actual, sin atar la suscripción solicitada a esa revista.4
Estas son las situaciones con exposición real:
- Un portal con varias revistas y módulo de suscripciones activo, con más de una cuenta con rol de gestor o de gestor de suscripciones.
- Cuentas de gestión compartidas entre revistas de una misma institución: amplían el número de personas que pueden llegar al fallo.
- Revistas con suscripciones individuales o institucionales cargadas en OJS: sus registros de suscriptores son el dato en juego.
Si tu revista corre sola en su instalación, el cruce entre revistas no tiene dónde producirse; aun así conviene revisar quién tiene permisos de gestión.2
¿Qué puede hacer quien la explota (y qué no)?
Puede hacer dos cosas, ambas con el rol de gestor de una revista del portal: enumerar identificadores para ver los datos de suscriptores de otras revistas y reasignar esas suscripciones a su propia revista, dejando sin acceso al suscriptor original.2 El vector de puntuación indica confidencialidad e integridad afectadas en bajo grado y disponibilidad sin afectación; exige una cuenta con privilegios.6
Lo que este fallo no permite, según la información publicada: ejecutar código, modificar artículos, derribar el sitio o robar contraseñas.1 No lo trivialices, sin embargo: los datos de suscriptores son datos personales y su difusión o reasignación indebida tiene consecuencias contractuales y de reputación para cada revista afectada.
Al 6 de noviembre de 2026 no encontré aviso público de una versión corregida de OJS en las fuentes consultadas para este artículo; el repositorio de desarrollo no publica notas de liberación con parches. Confirma el estado con PKP o con quien administre tu instalación antes de dar el asunto por cerrado.
Qué debe decidir la dirección de la revista
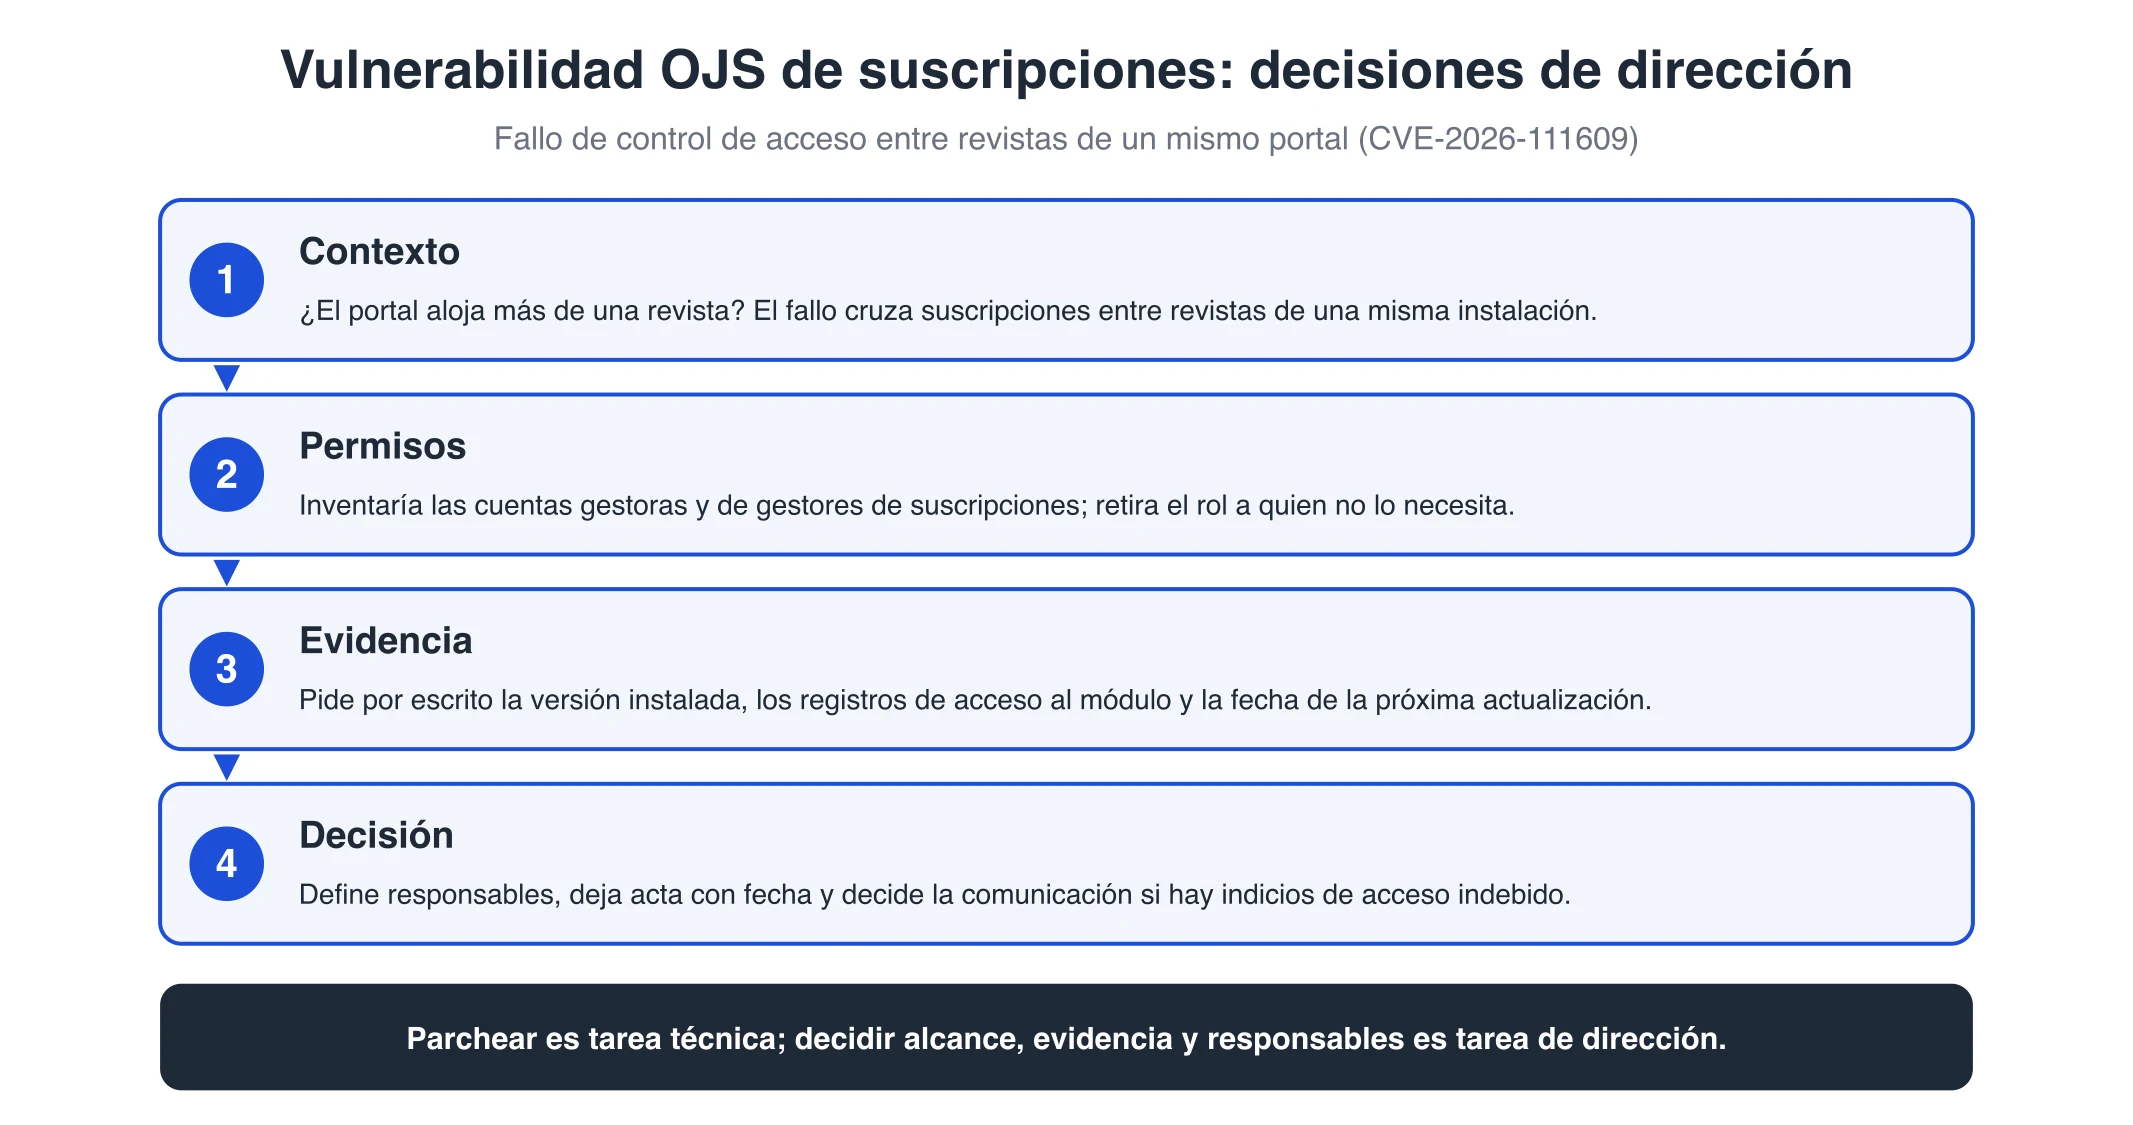
La respuesta corta: la dirección decide el alcance del problema, la evidencia que exige y quién responde; la aplicación del parche es una tarea técnica subordinada a esas decisiones. Esta es la lista para la próxima reunión de dirección o comité editorial:
- Confirmar el contexto. ¿La instalación de tu revista aloja más de una revista? Si la respuesta es sí, el fallo aplica directamente; si es no, cierra este punto y sigue con los demás.
- Inventariar permisos. Pide la lista de cuentas con rol de gestor y de gestor de suscripciones de cada revista del portal. Cada cuenta que no necesite ese rol debe perderlo: es la medida que reduce la superficie del fallo mientras llega la corrección.
- Evaluar el módulo de suscripciones. Si ninguna revista del portal vende suscripciones por OJS, consulta con tu equipo si el módulo puede desactivarse; un componente ausente no se puede explotar. Es una decisión operativa, no un requisito oficial.
- Exigir evidencia, no promesas. A tu proveedor o equipo de TI: versión exacta de OJS instalada, fecha y responsable de la próxima actualización, y confirmación de si se revisaron registros de acceso al módulo de suscripciones. Lo mismo que ya explicamos para el parche de PHP: instalado no es lo mismo que activo, y parchear hoy no demuestra que nadie haya entrado antes.
- Definir responsables y registro. En un portal con varias revistas, ¿quién responde ante un incidente de este tipo: la institución que aloja el portal, el proveedor de operación o cada revista? Ponlo por escrito con fecha; las decisiones sin registro se pierden justo cuando hacen falta.
- Decidir la comunicación. Si la revisión encuentra indicios de acceso indebido a registros de suscriptores, decide quién avisa a los afectados y con qué información verificada. No comuniques nada antes de confirmar el alcance: una retractación apresurada cuesta más que el silencio de un día.
Estas decisiones protegen tres activos que una revista no recupera con un clic: la continuidad editorial, la confianza de suscriptores y autores, y la reputación ante índices y evaluadores. Por eso el tema pertenece a la ciberseguridad editorial y no solo a la bandeja de pendientes del área de TI.
Cómo exigir evidencia a tu proveedor o equipo de TI
La respuesta corta: pide por escrito tres piezas — alcance, evidencia de ejecución y plan de seguimiento — y archiva la respuesta junto al acta de decisión. Una lista de comprobación mínima:
- Versión de OJS declarada y comprobada en la instalación (no la que consta en un inventario antiguo).
- Confirmación de si el módulo de suscripciones está activo en cada revista del portal y cuántas cuentas tienen permisos de gestión.
- Resultado de la revisión de registros de acceso a las pantallas de suscripciones, con el periodo revisado y las herramientas usadas.
- Fecha, responsable y ventana de la próxima actualización de OJS, con plan de reversión.
- Criterio de cierre: quién firma que el riesgo quedó tratado y con qué evidencia adjunta.
Si quien administra tu instalación no puede entregar esas cinco piezas, el problema no es la CVE: es que nadie tiene el control documentado de la plataforma. Nuestros artículos sobre qué exigirle a tu proveedor tras el parche de PHP y sobre hardening después de un incidente amplían ese procedimiento.
Errores comunes al reaccionar
- Confundir este fallo con las vulnerabilidades de PHP de octubre. Son capas distintas: aquel parche se aplica en el servidor y este es un fallo de acceso en OJS.1 Parchear PHP no cierra el CVE-2026-111609, y actualizar OJS no descarta que alguien haya entrado antes por PHP.
- Actualizar y dar por descartado el compromiso previo. Son dos preguntas separadas: «¿está corregido?» y «¿alguien accedió antes?». Necesitas respuesta a ambas, con registros.
- Cambiar configuraciones antes de preservar evidencia. Si sospechas que hubo acceso indebido, guarda registros y copias antes de intervenir; la recuperación de una revista tras una intrusión empieza por conservar la evidencia.
- Dejar la decisión en el aire entre la revista y la institución. En portales multi-revista, la confusión de responsables es el fallo real que luego multiplica el daño.
- Comunicar sin verificar. Avisar a suscriptores con suposiciones genera alarma y desprestigio; primero confirma el alcance con evidencia.
Preguntas frecuentes
¿Debo dejar de usar suscripciones en OJS por este fallo? No es necesario. El fallo exige una cuenta de gestión y un portal con varias revistas.2 Si vendes suscripciones por OJS, reduce permisos y espera la corrección; si no las usas, evalúa desactivar el módulo con tu equipo.
Mi revista corre sola en su instalación, ¿estoy expuesto? El cruce de este CVE se produce entre revistas de una misma instalación, así que con una revista el escenario no aplica.7 Aun así, revisa cuántas cuentas tienen permisos de gestión: es buena práctica con independencia del fallo.
Ya aplicaron el parche de PHP de octubre en mi servidor, ¿con eso basta? No. Aquel parche corrige el intérprete de PHP; este es un fallo de control de acceso dentro de OJS.1 Son pendientes acumulados y conviene tratarlos en una misma revisión de seguridad, con evidencia para cada uno.
Cierre. La vulnerabilidad OJS de suscripciones se gestiona con decisiones de dirección: alcance, permisos, evidencia y responsables por escrito. En OJS ONE acompañamos ese proceso desde la ciberseguridad editorial: auditorías preventivas, compromise assessment y respuesta a incidentes para revistas que usan OJS, con un mismo equipo que conoce la plataforma y el flujo editorial. Si quieres revisar el estado de tu instalación, escríbenos desde la página de ciberseguridad de OJS ONE.
Fuentes
- VulnCheck, «PKP Open Journal Systems through 3.5.0-5 Cross-Journal Subscription IDOR via updateSubscription» — https://www.vulncheck.com/advisories/pkp-open-journal-systems-through-3.5.0-5-cross-journal-subscription-idor-via-updatesubscription (consultado 2026-11-06)
- VulnCheck, descripción del advisory CVE-2026-111609 — https://www.vulncheck.com/advisories/pkp-open-journal-systems-through-3.5.0-5-cross-journal-subscription-idor-via-updatesubscription (consultado 2026-11-06)
- hieuPenguinnn, «Open Journal Systems cross-journal subscription disclosure and reassignment through unscoped subscription forms» — https://hackmd.io/@hieuPenguinnn/ojs-subscription-form-cross-journal-idor (consultado 2026-11-06)
- hieuPenguinnn, «…unscoped subscription forms», secciones Summary y Root cause — https://hackmd.io/@hieuPenguinnn/ojs-subscription-form-cross-journal-idor (consultado 2026-11-06)
- PKP, código de OJS 3.5.0-5,
IndividualSubscriptionForm.php— https://github.com/pkp/ojs/blob/3_5_0-5/controllers/grid/subscriptions/IndividualSubscriptionForm.php (consultado 2026-11-06) - VulnCheck, vector CVSS v4.0 del advisory CVE-2026-111609 — https://www.vulncheck.com/advisories/pkp-open-journal-systems-through-3.5.0-5-cross-journal-subscription-idor-via-updatesubscription (consultado 2026-11-06)
- hieuPenguinnn, «…unscoped subscription forms», Summary — https://hackmd.io/@hieuPenguinnn/ojs-subscription-form-cross-journal-idor (consultado 2026-11-06)
Ciberseguridad para OJS
¿Tu OJS está parchado y sin compromiso previo?
Auditamos la instalación, aplicamos los parches de OJS y PHP con evidencia, buscamos webshells y persistencia, y respondemos si ya hubo un incidente.
- Auditoría y hardening específicos de OJS
- Parches con prueba de restauración
- Respuesta a incidentes
Ciberseguridad para OJS
¿Tu OJS está parchado y sin compromiso previo?
Auditamos la instalación, aplicamos los parches de OJS y PHP con evidencia, buscamos webshells y persistencia, y respondemos si ya hubo un incidente.
Revisar mi OJS