Ciberseguridad y Continuidad Editorial para OJS
Protegemos la operación, la integridad y la reputación académica de tu institución. Respuesta a incidentes, análisis forense y arquitectura de seguridad especializada para entornos Open Journal Systems.
El costo de un servidor vulnerado no es técnico, es académico.
Cuando una instalación de OJS es comprometida, las consecuencias van mucho más allá de una caída temporal del sitio. El envío de spam SEO, la inyección de webshells o el robo de credenciales pueden resultar en:
Interrupciones en la operación editorial.
Pérdida de confianza por parte de autores, evaluadores y equipos editoriales.
Riesgos sobre la integridad de metadatos, archivos y trazabilidad del proceso editorial.
Alertas de seguridad en navegadores o motores de búsqueda, afectando el acceso y la visibilidad.
En una revista académica, un incidente no afecta solo al servidor. Afecta la continuidad editorial, la confianza institucional y la percepción de calidad de la publicación.
Servicios especializados de ciberseguridad para OJS
Estructuramos nuestra operación de ciberseguridad en tres líneas de intervención, cada una diseñada para una etapa distinta del riesgo en plataformas OJS.
Respuesta a Incidentes
Actuamos ante revistas comprometidas, envío de spam, malware, redirecciones maliciosas o bloqueos de acceso. Aplicamos contención, análisis forense y erradicación de persistencias para recuperar la integridad operativa del entorno.
Auditoría y Compromise Assessment
Evaluamos si una instalación OJS ha sido comprometida, incluso cuando no existen señales evidentes. Detectamos indicadores de compromiso, accesos indebidos, archivos alterados, configuraciones inseguras y riesgos latentes.
Hardening, WAF y arquitectura segura
Reforzamos la infraestructura editorial con medidas de hardening, protección del webroot, control de permisos, monitoreo y reglas WAF adaptadas al contexto técnico de Open Journal Systems.
Inteligencia de Amenazas
Nuestra unidad de inteligencia analiza incidentes reales, identificando tácticas, técnicas y procedimientos (TTPs) usados por redes de cibercrimen contra infraestructuras editoriales académicas.
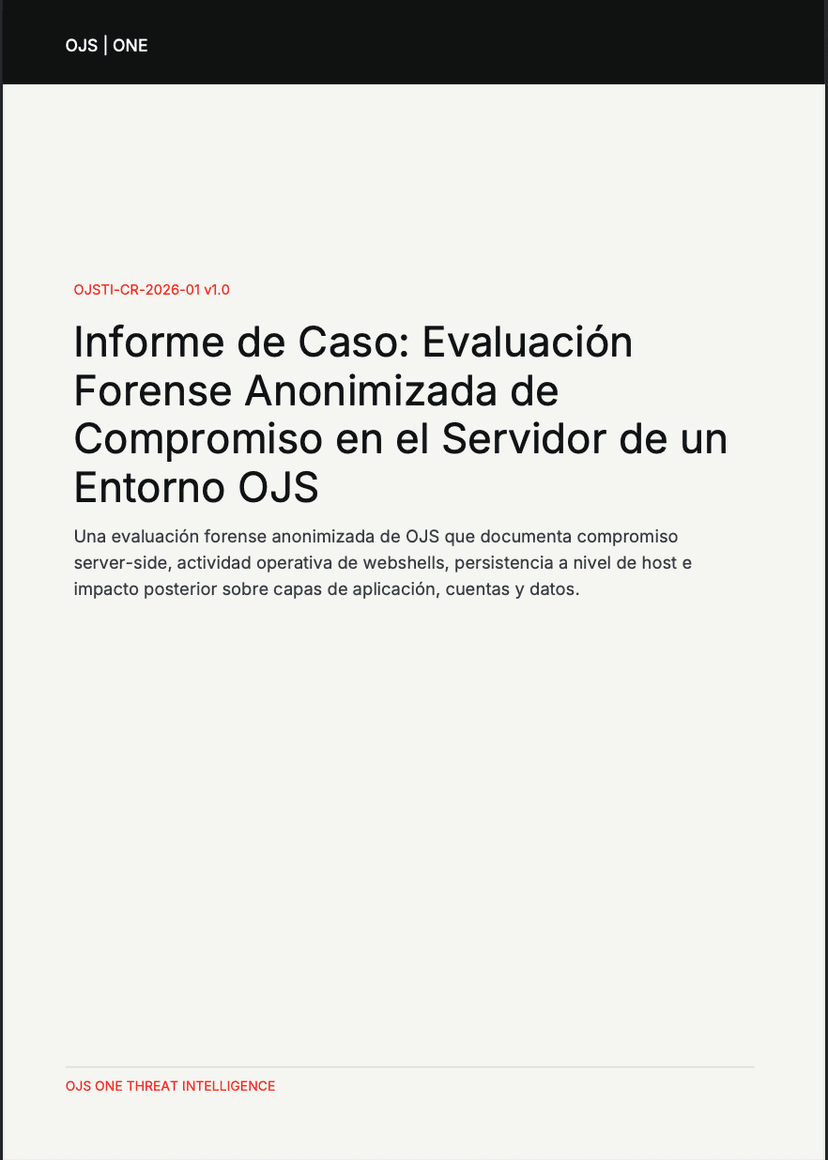
CASO DE ESTUDIO (MASTER REPORT)
Compromiso a Nivel de Servidor y Persistencia en OJS
Un análisis forense exhaustivo de una intrusión real: desde la escalada de privilegios y el abuso de plugins legítimos, hasta la persistencia de webshells ofuscados a nivel de sistema operativo (Linux).
Descargar Case Report Oficial en PDFSERIE ANALÍTICA: DISECCIÓN DEL ATAQUE
Radar de Desclasificación - 9 Analytic Briefs
Para comprender la anatomía completa de este incidente, OJSTI publica una serie técnica de 9 Analytic Briefs que profundizan en cada capa forense. (Actualización semanal).
Recursos
Casos de estudio y Recursos
Reportes de incidentes, hardening y lecciones forenses enfocadas en seguridad OJS.
Asegura hoy la continuidad de tus publicaciones.
No expongas la infraestructura editorial de tu institución a incidentes de seguridad, malware automatizado o interrupciones evitables. Habla con un especialista en OJS y fortalece la operación de tu revista con una estrategia técnica seria.
Formulario de contacto rápido
Cuéntanos qué está ocurriendo y derivaremos tu caso al especialista correcto.