ORCID no OJS 3.5: o que muda ao ser integrado ao núcleo
Revise o ORCID no OJS 3.5: funções integradas, credenciais, permissões e testes sem reinstalar o antigo plugin nem alterar registros.
ORCID no OJS 3.5: o que muda ao ser integrado ao núcleo
O ORCID no OJS 3.5 funciona a partir do núcleo da plataforma: o PKP informa que o antigo plugin já não é necessário e não será atualizado para essa versão nem para as posteriores.[1] Se você está preparando uma atualização, revise a configuração e os testes da integração; não procure outro download do mesmo complemento.
A mudança de lugar não equivale a uma autorização para escrever nos registros de autores. Este guia separa o aviso do PKP das decisões que a sua instituição deve tomar sobre credenciais, permissões e verificação do funcionamento.
O que muda para o ORCID no OJS 3.5
A função passa para o núcleo; não se anuncia o fim do ORCID. O repositório oficial do orcidProfile distingue expressamente as funcionalidades integradas do complemento que deixa de receber atualizações para essas versões.[1]
Por isso, uma instrução antiga que começa por instalar esse plugin pode não corresponder à sua plataforma. Antes de segui-la, identifique a que versão ela se refere e que função pretende configurar. Um manual conservado na internet não demonstra compatibilidade com a sua instalação.
O PKP também descreve uma aba ORCID em Users & Roles para organizações membros, a partir da qual usuários autorizados podem habilitar a troca de dados com os perfis das pessoas colaboradoras.[2] Não deduza dessa descrição que qualquer conta editorial tem acesso, que uma instituição já possui credenciais ou que cada troca está habilitada.
Como critério de implementação, registre a mudança no seu inventário: versão da plataforma, componente que presta a função e documentação aplicável. Se você contratar suporte, peça que a avaliação inclua a integração existente; não aceite como única evidência que o plugin deixou de aparecer em uma lista.
Autenticar um iD, exibi-lo e atualizar um registro são coisas distintas
Defina primeiro o que você precisa fazer. Exibir um identificador em um artigo, coletá-lo mediante autenticação e adicionar uma publicação a um registro ORCID não representam o mesmo resultado.
O ORCID descreve um fluxo editorial em que o editor coleta o iD autenticado, solicita permissão para interagir com o registro e conserva essa permissão. Depois distingue a inclusão do identificador nos metadados das ações sobre o registro da pessoa.[3]
Se o seu objetivo é associar o iD correto a um autor, verifique o percurso de autenticação. Copiar um identificador de outro documento não demonstra que o seu titular o conectou a essa revista. O tutorial do ORCID explica que a autenticação é feita por meio do seu fluxo de autorização e pode se apoiar na API pública ou na de membro.[6]
Se o objetivo inclui escrever informação, o escopo muda. O ORCID indica que as organizações membros podem solicitar permissões de atualização por meio da Member API.[6] Essa capacidade depende de condições e da autorização da pessoa, não apenas de o software incluir uma função.
Recomendamos que o escopo do projeto use verbos verificáveis: coletar, exibir, ler ou atualizar. A expressão "ORCID integrado" é insuficiente se ninguém especifica qual dessas ações foi testada.
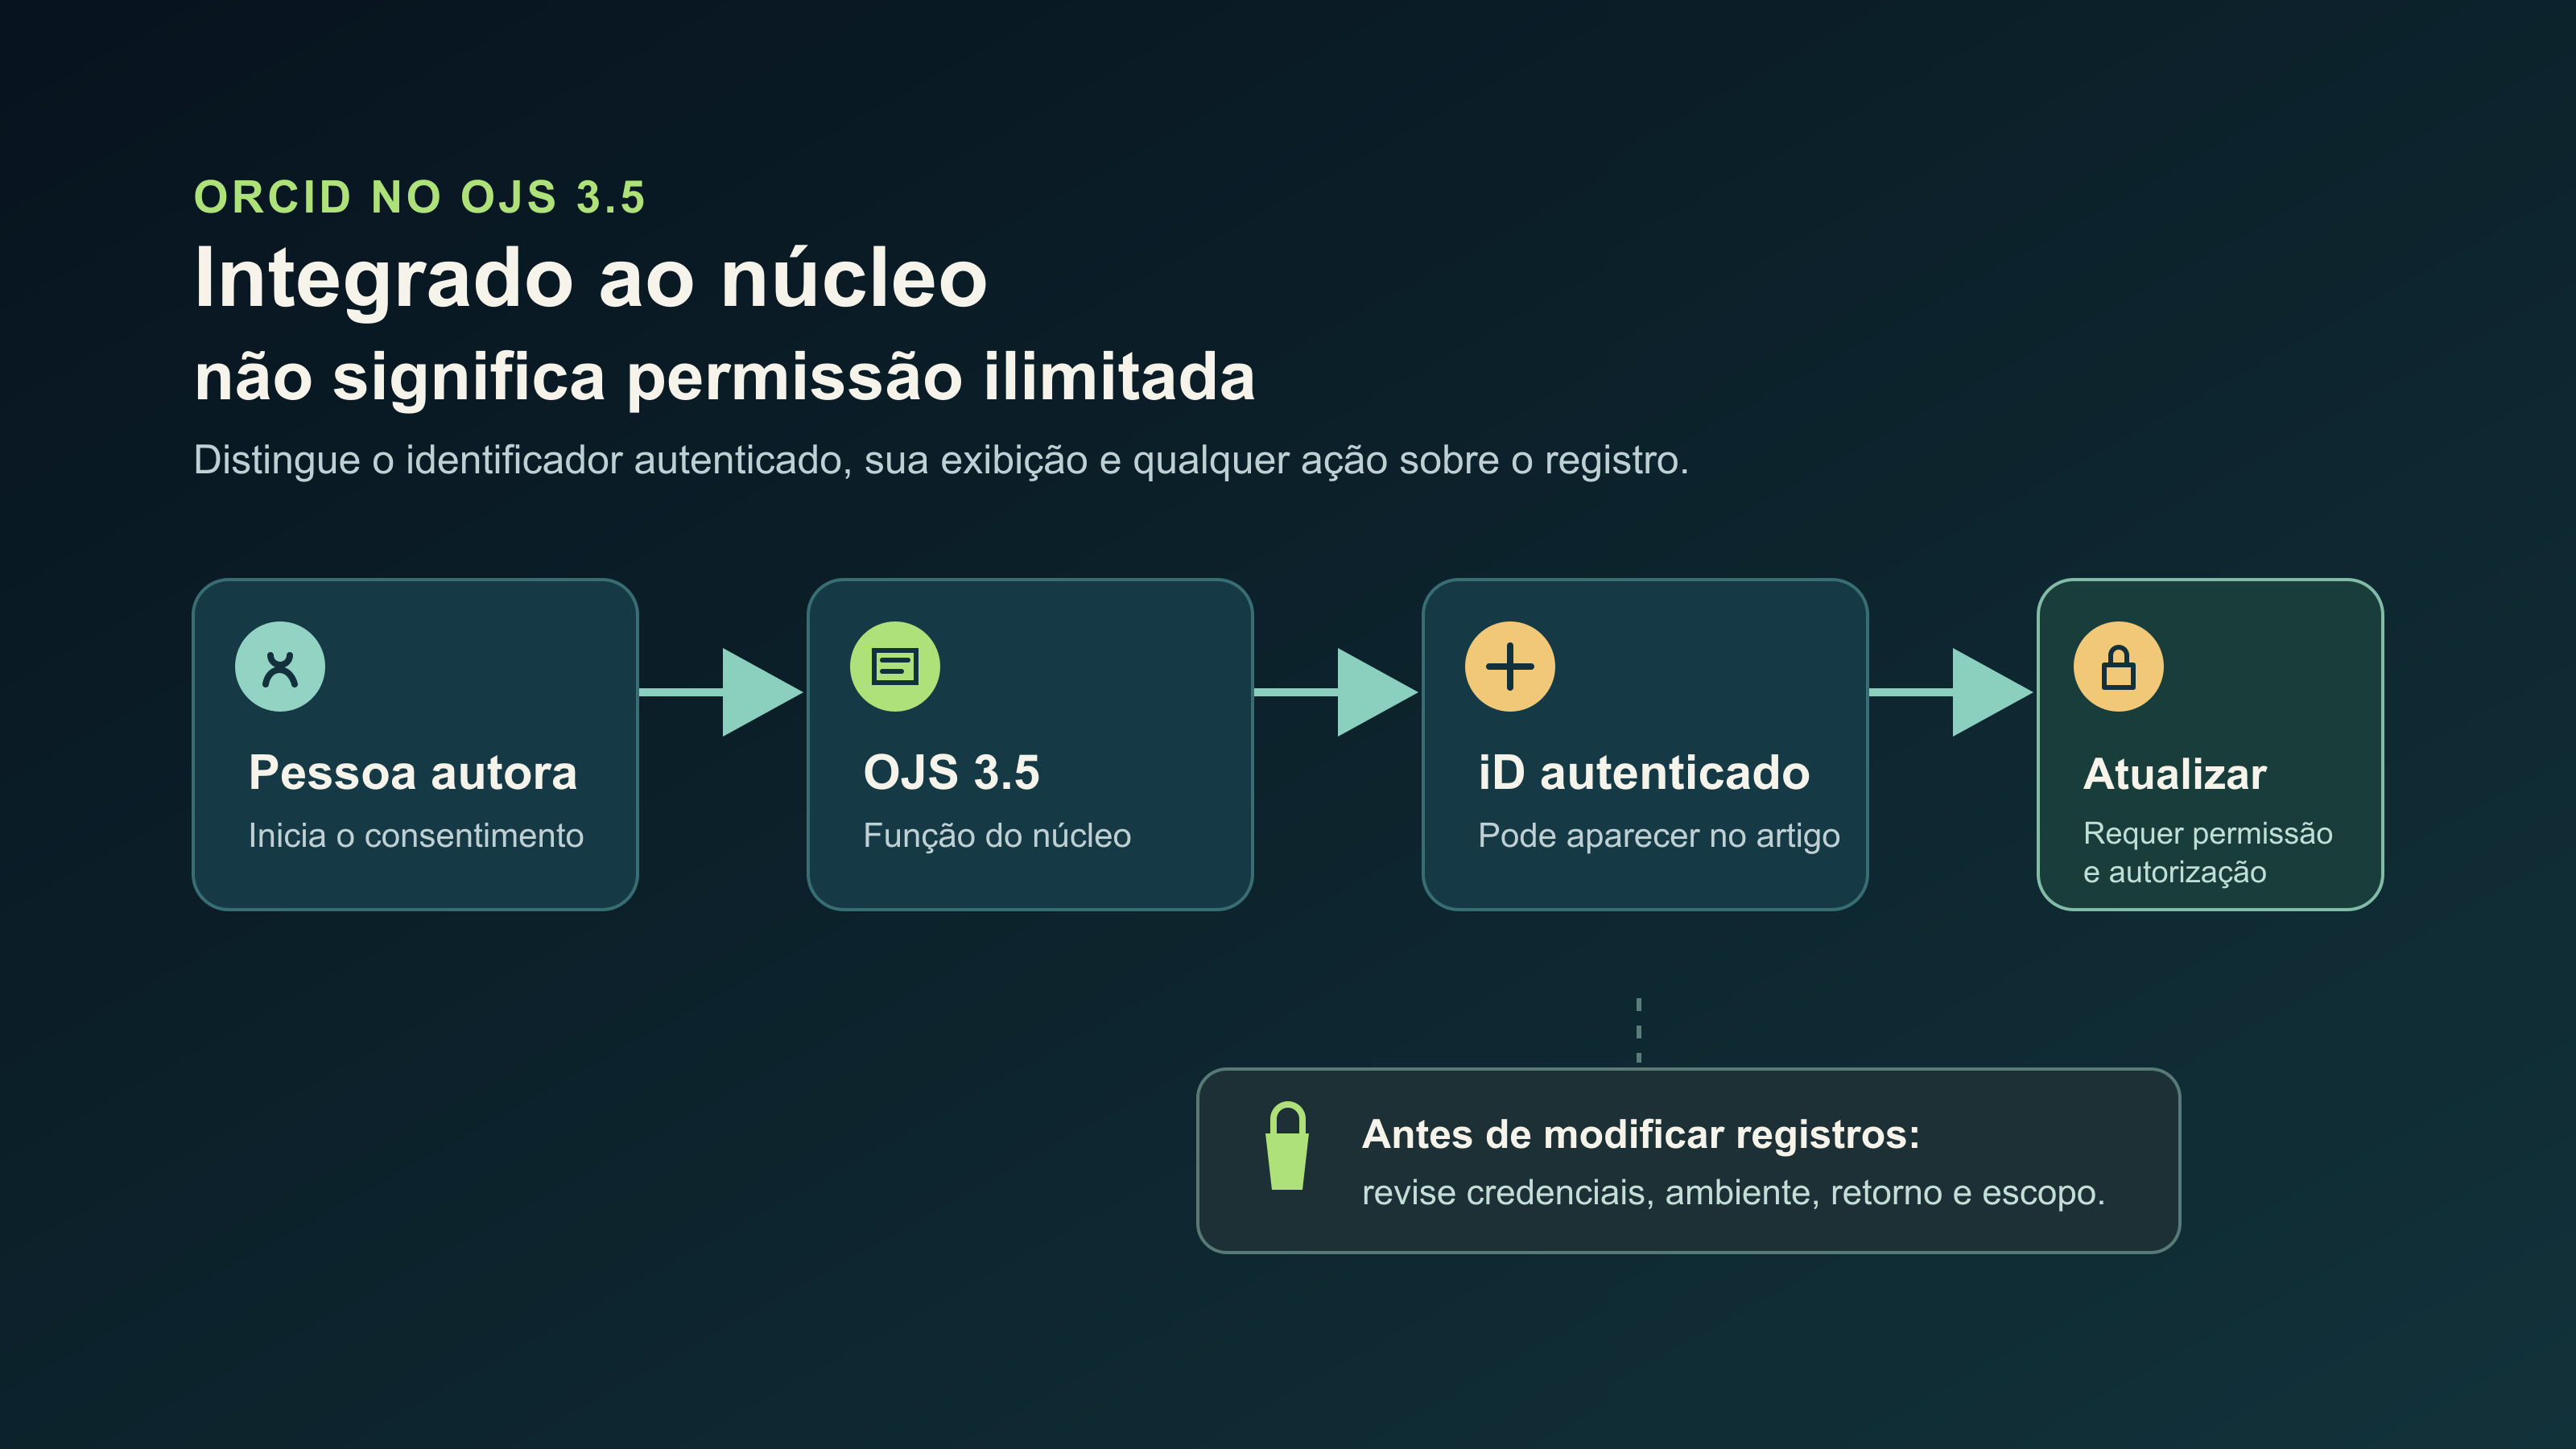
O diagrama distingue o iD autenticado de qualquer atualização em um registro ORCID.
O que inventariar antes de alterar a configuração do ORCID
Reúna o estado atual antes de modificá-lo. O inventário deve permitir compreender como a revista trabalha e como voltar a uma configuração conhecida se um teste falhar.
Como base de diagnóstico, recomendamos registrar:
- A versão exata do OJS e a documentação usada para essa versão.
- Se a função é usada para perfis de usuários, contribuidores de artigos ou ambos os casos.
- Que organização é responsável pela integração e quem autoriza suas mudanças.
- Que modalidade de API e ambiente estão configurados, sem copiar chaves no relatório.
- Que domínio a revista utiliza e que percurso de retorno se espera depois da autenticação.
- Que ações estão habilitadas e que resultado se observava antes da atualização.
- Como são protegidos os backups, os acessos e os registros do teste.
Este inventário é uma recomendação de controle, não uma lista de requisitos imposta pelo PKP. Seu valor está em evitar que uma revisão funcional acabe se transformando em uma modificação improvisada de contas ou dados.
Se a instalação hospeda várias revistas, identifique quais estão incluídas no teste. Uma verificação satisfatória em uma delas não constitui evidência suficiente para o conjunto do portal. Registre também as exceções e as integrações que ficam fora do escopo acordado.
Credenciais, ambiente e permissões: o que o responsável técnico deve verificar
O responsável deve confrontar as credenciais com o uso previsto. A documentação do ORCID indica que as credenciais de produção da Member API são reservadas a organizações membros, enquanto as de teste no Sandbox podem ser solicitadas sem essa condição.[4]
Não confunda essa possibilidade de ensaio com uma habilitação de produção. Tampouco suponha que credenciais existentes sejam adequadas para qualquer serviço. O ORCID estabelece que as credenciais públicas estão vinculadas ao registro de uma pessoa e não se transferem a outra; além disso, suas condições de uso devem ser revisadas antes de escolher essa modalidade.[5]
Para uma universidade, convém deixar claro quem mantém a relação institucional, quem custodia os segredos e quem pode pedir uma modificação. Não use a conta pessoal de um editor como solução administrativa padrão sem avaliar suas implicações.
Verificar o endereço de retorno
Uma integração pode falhar mesmo que o identificador do cliente esteja correto. O ORCID exige que os endereços de retorno estejam registrados e que os domínios coincidam, incluindo os subdomínios; sua documentação aceita apenas HTTPS em produção.[5]
Se você mudou o domínio da revista, revise essa dependência como parte do projeto. Não substitua endereços às cegas nem elimine os anteriores sem verificar que outros fluxos os utilizam.
Como medida de segurança recomendada, não inclua o Client Secret, tokens nem credenciais de usuários em capturas de tela, tickets públicos ou material de capacitação. O relatório de aceitação pode indicar onde são custodiados e quem é responsável, sem revelar seu conteúdo.
Um teste controlado antes de dar a integração por operacional
O teste deve percorrer a função de que a instituição precisa, não se limitar a salvar um formulário de configuração. O ORCID recomenda ensaiar a API pública no Sandbox antes de usar a produção.[5] Seu tutorial explica que o ambiente de teste permite desenvolver a integração sem afetar os dados do registro real.[6]
Recomendamos acordar uma sequência como esta, adaptada à instalação:
- Preparar um ambiente autorizado e uma identidade de teste adequada ao serviço utilizado.
- Identificar o ponto a partir do qual a conexão começa e o responsável que observa o teste.
- Percorrer o login e revisar que permissão a aplicação solicita.
- Confirmar que o usuário retorna ao lugar esperado e que a plataforma conserva o identificador correto.
- Verificar a exibição do iD no contexto previsto, sem publicar artigos fictícios em produção.
- Ensaiar o que acontece quando a pessoa não autoriza e documentar o resultado.
- Se o escopo prevê escrita, verificá-la somente com permissões e credenciais apropriadas no ambiente acordado.
Exemplo hipotético: uma revista conclui sua atualização e observa os identificadores históricos na página pública. Ainda assim, uma nova conexão não retorna corretamente do ORCID. O conteúdo visível e o fluxo de autenticação têm resultados diferentes; não cabe declarar a integração completa até resolver a segunda verificação.
Para documentar a aceitação, anote função, ambiente, resultado esperado, resultado obtido, evidência sem segredos e responsável pela pendência. Mantenha separadas as observações que exigem configuração técnica das dúvidas de procedimento que a capacitação pode resolver.
O guia de atualização do OJS ajuda a situar este trabalho dentro do projeto de mudança. O guia de capacitação para editores e gestores aborda a prática por papéis; não substitui a revisão técnica das credenciais.
Erros comuns ao adaptar a integração
O erro mais direto é tentar recuperar a função reinstalando o antigo plugin. O aviso do PKP indica que ele não é necessário e que não será atualizado para o OJS 3.5 e posteriores.[1] A atuação concreta sobre uma instalação deve ser planejada com seus backups e dependências, não a partir de uma instrução genérica de remoção.
Outro erro é confundir um iD visível com uma autenticação verificada. A revisão deve relacionar cada resultado com o fluxo de autorização correspondente, em vez de supor que a presença de um link demonstre o processo completo.[3][6]
Convém evitar também estas práticas:
- Afirmar que as permissões ou autorizações migraram sem testar o escopo necessário.
- Alterar credenciais como primeira tentativa de solução, sem conservar o diagnóstico prévio.
- Utilizar capturas de tela do ambiente real para ensinar em um curso, expondo dados de autores ou segredos.
- Fazer um teste de escrita em registros reais sem consentimento e autorização institucional.
- Dar o portal inteiro por aprovado a partir de uma única tela ou de uma única revista.
Essas precauções são critérios recomendados para o trabalho técnico. Não descrevem uma falha comprovada da sua revista nem pressupõem que a atualização tenha perdido informação. Se encontrar um problema, registre o sintoma antes de atribuir-lhe uma causa.
Perguntas frequentes
Preciso instalar o antigo plugin ORCID no OJS 3.5?
Não. O PKP informa que as funções do ORCID estão integradas ao núcleo e que o antigo plugin não será atualizado para o OJS 3.5 nem posteriores.[1] Revise a configuração correspondente à sua instalação em vez de seguir instruções de versões anteriores.
O fato de o ORCID estar integrado permite atualizar qualquer registro de autor?
Não. O ORCID distingue a autenticação do identificador das permissões para interagir com o registro.[3] A escrita por meio da Member API requer a modalidade institucional e a autorização aplicáveis; integrar uma função ao OJS não substitui essas condições.[4][6]
Os identificadores visíveis bastam para aprovar uma atualização?
Não como único critério. Recomendamos verificar o fluxo de que você precisa: conexão, retorno, conservação do iD e, se couber no escopo, ações autorizadas. Documente os resultados sem expor credenciais nem realizar mudanças não autorizadas em registros reais.
Revise o ORCID dentro do escopo da operação OJS
A conclusão prática é separar a mudança confirmada pelo PKP da configuração particular da sua revista. O antigo plugin deixa de ser o componente a instalar para essa função, mas a instituição ainda precisa definir responsabilidades e testar a sua integração.[1]
Se você precisa revisar o ORCID dentro de uma atualização ou da administração técnica do portal, consulte o serviço de operação OJS ONE. Informe a versão, o número de revistas e as funções que precisa verificar. O diagnóstico deve definir os testes e seus limites antes de intervir na plataforma ou nos registros das pessoas.
Fontes
- PKP, aviso no repositório ORCID Profile Plugin — consultado em 2026-10-22.
- PKP, What's New in OJS 3.5? Explore Enhanced Features — consultado em 2026-10-22.
- ORCID, Journal Articles — consultado em 2026-10-22.
- ORCID, Registering a Member API Client — consultado em 2026-10-22.
- ORCID, Registering a Public API client — consultado em 2026-10-22.
- ORCID, API Tutorial: Get an Authenticated ORCID iD — consultado em 2026-10-22.