ORCID en OJS 3.5: qué cambia al integrarse en el núcleo
Revisa ORCID en OJS 3.5: funciones integradas, credenciales, permisos y pruebas sin reinstalar el antiguo plugin ni alterar registros.
ORCID en OJS 3.5: qué cambia al integrarse en el núcleo
ORCID en OJS 3.5 funciona desde el núcleo de la plataforma: PKP indica que el antiguo plugin ya no es necesario y no se actualizará para esa versión ni las posteriores.[1] Si estás preparando una actualización, revisa la configuración y las pruebas de la integración; no busques otra descarga del mismo complemento.
El cambio de ubicación no equivale a una autorización para escribir en los registros de autores. Esta guía separa el aviso de PKP de las decisiones que debe tomar tu institución sobre credenciales, permisos y comprobación del funcionamiento.
Qué cambia para ORCID en OJS 3.5
La función pasa al núcleo; no se anuncia la desaparición de ORCID. El repositorio oficial de orcidProfile distingue expresamente las funcionalidades integradas del complemento que deja de recibir actualizaciones para estas versiones.[1]
Por eso, una instrucción antigua que comienza por instalar ese plugin puede no corresponder a tu plataforma. Antes de seguirla, identifica a qué versión se refiere y qué función pretende configurar. Un manual conservado en internet no demuestra compatibilidad con tu instalación.
PKP también describe una pestaña ORCID en Users & Roles para organizaciones miembro, desde la que usuarios autorizados pueden habilitar el intercambio de datos con los perfiles de las personas contribuyentes.[2] No deduzcas de esa descripción que cualquier cuenta editorial tiene acceso, que una institución ya posee credenciales o que cada intercambio está habilitado.
Como criterio de implementación, registra el cambio en tu inventario: versión de la plataforma, componente que presta la función y documentación aplicable. Si contratas soporte, pide que la evaluación incluya la integración existente; no aceptes como única evidencia que el plugin dejó de aparecer en una lista.
Autenticar un iD, mostrarlo y actualizar un registro son cosas distintas
Define primero qué necesitas hacer. Mostrar un identificador en un artículo, recogerlo mediante autenticación y añadir una publicación a un registro ORCID no representan el mismo resultado.
ORCID describe un flujo editorial en el que el editor recoge el iD autenticado, solicita permiso para interactuar con el registro y conserva ese permiso. Después distingue la inclusión del identificador en los metadatos de las acciones sobre el registro de la persona.[3]
Si tu objetivo es asociar el iD correcto con un autor, comprueba el recorrido de autenticación. Copiar un identificador desde otro documento no demuestra que su titular lo haya conectado con esa revista. El tutorial de ORCID explica que la autenticación se realiza mediante su flujo de autorización y puede apoyarse en la API pública o en la de miembro.[6]
Si el objetivo incluye escribir información, el alcance cambia. ORCID señala que las organizaciones miembro pueden solicitar permisos de actualización mediante la Member API.[6] Esa capacidad depende de condiciones y de la autorización de la persona, no únicamente de que el software incluya una función.
Recomendamos que el alcance del proyecto use verbos comprobables: recoger, mostrar, leer o actualizar. La expresión "ORCID integrado" resulta insuficiente si nadie precisa cuál de esas acciones se probó.
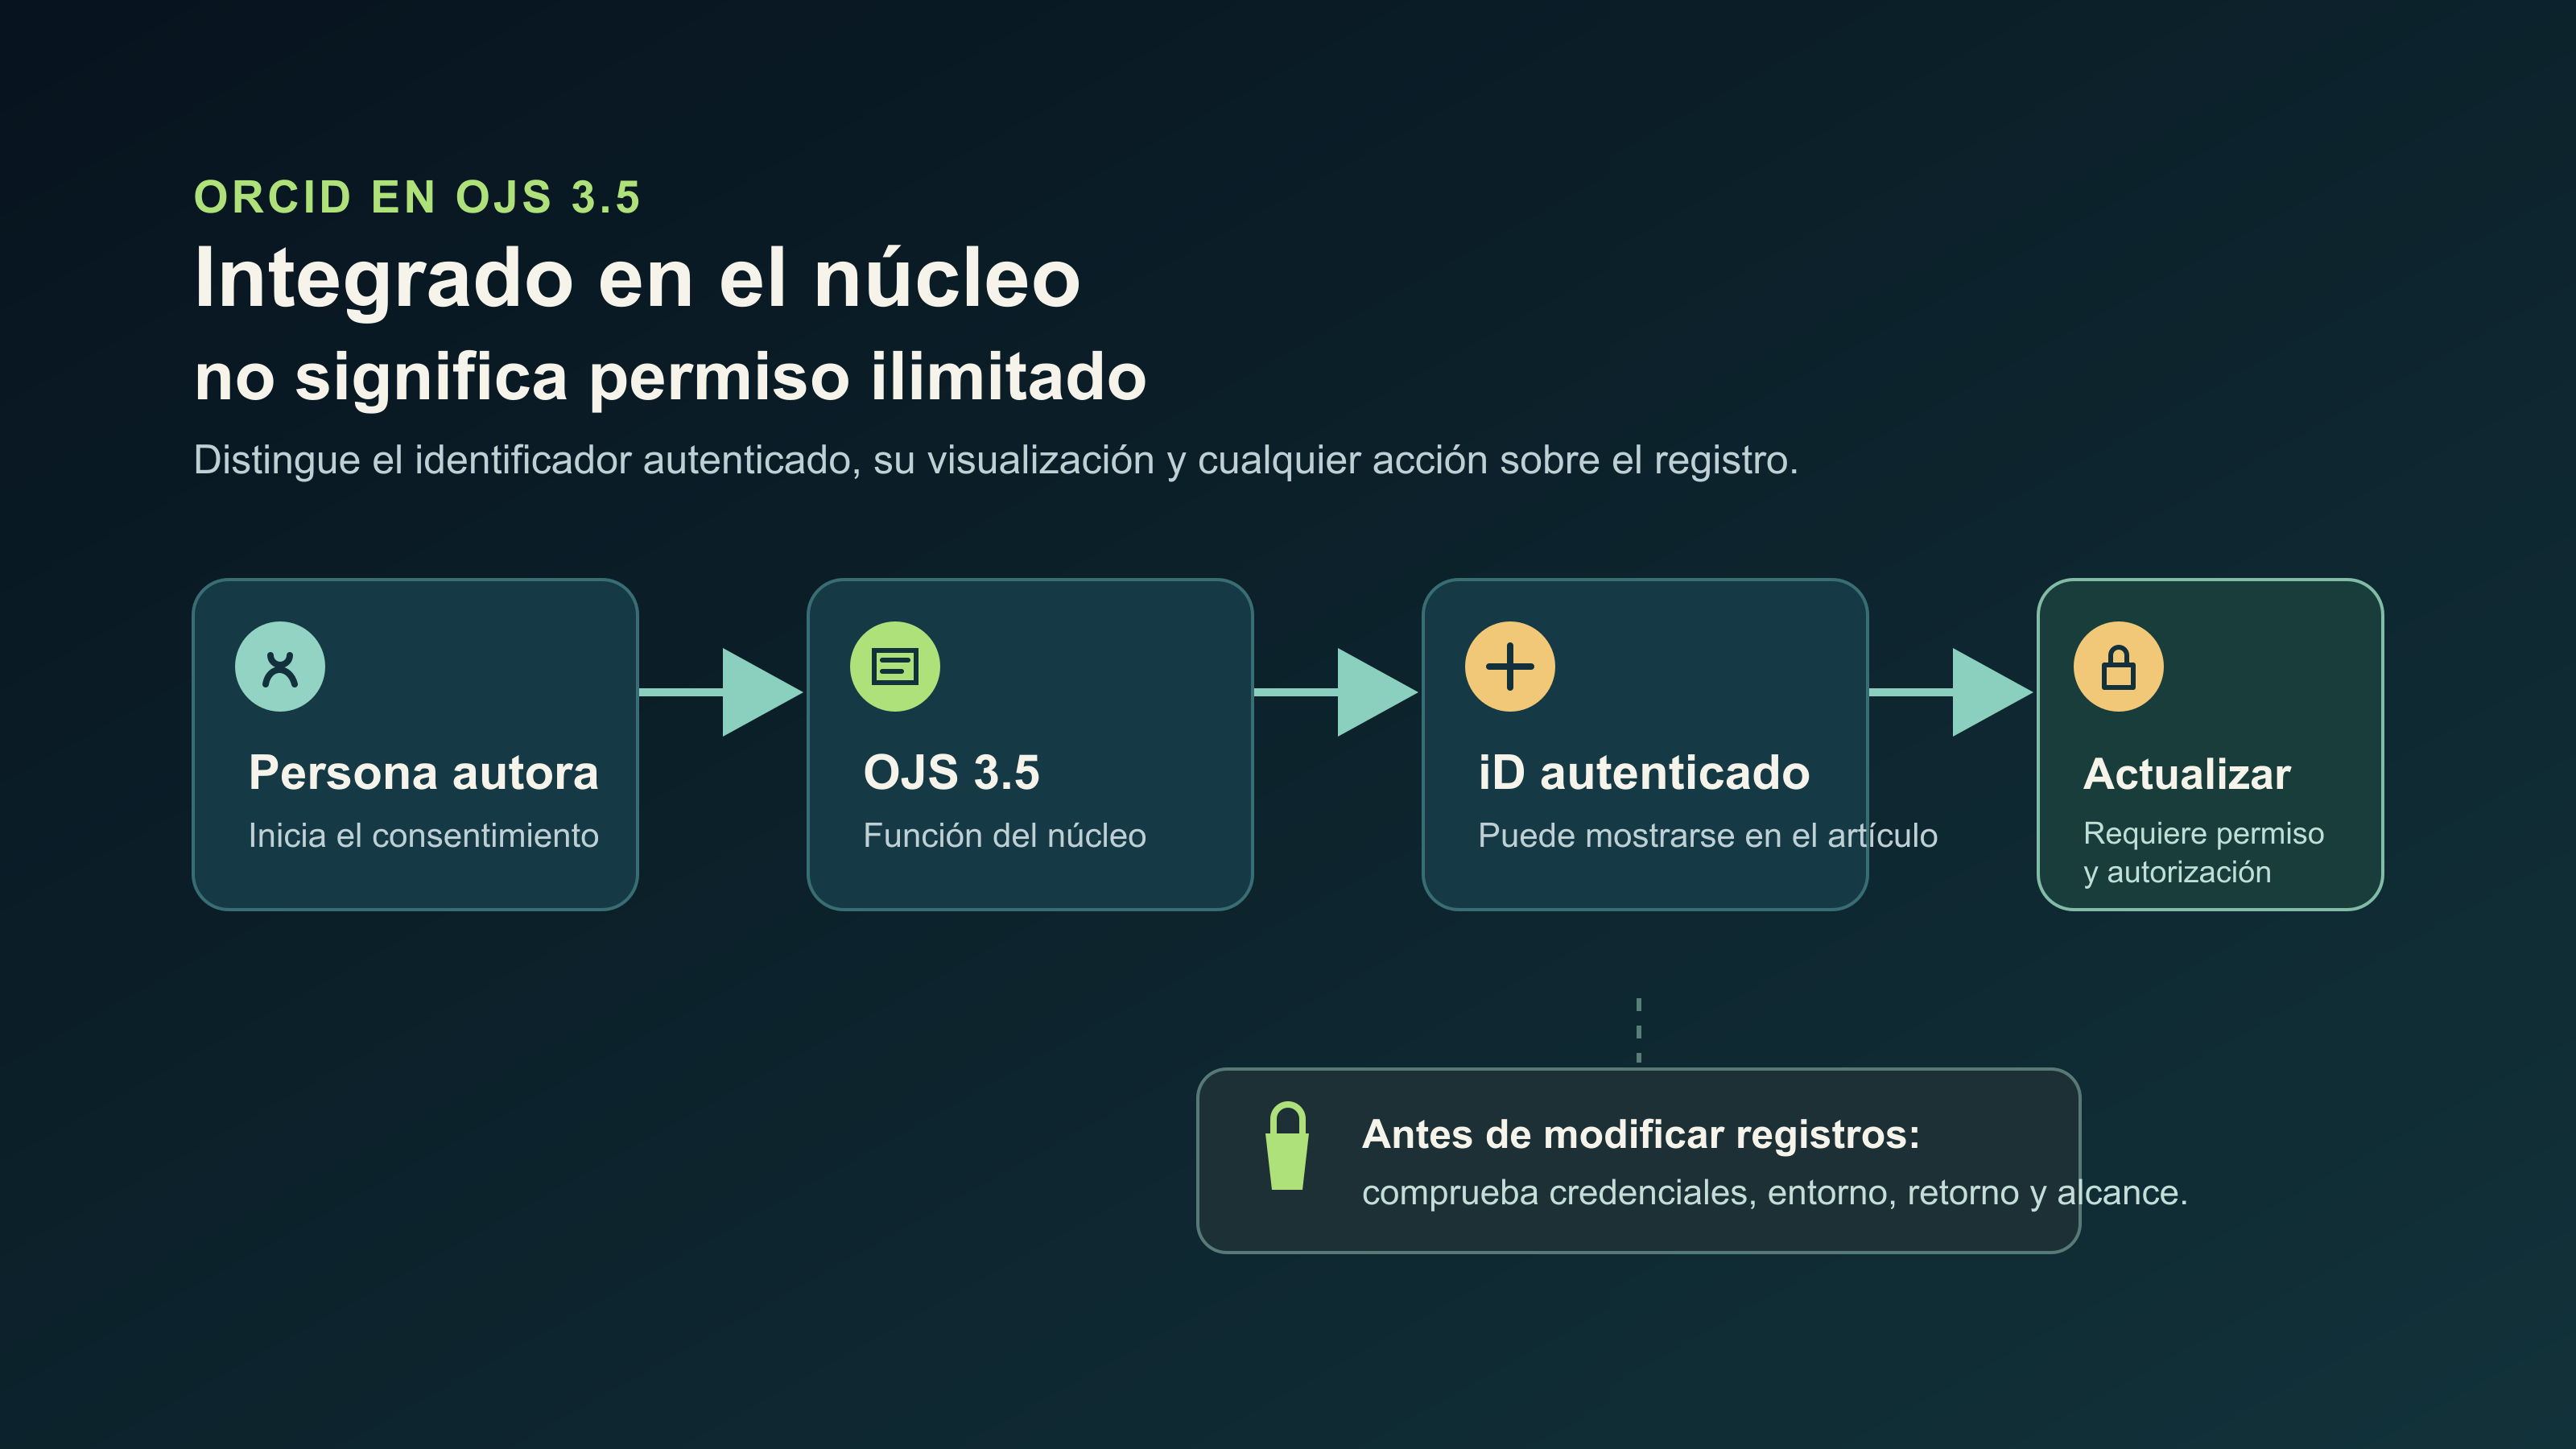
El diagrama distingue el iD autenticado de cualquier actualización sobre un registro ORCID.
Qué inventariar antes de cambiar la configuración ORCID
Reúne el estado actual antes de modificarlo. El inventario debe permitir comprender cómo trabaja la revista y cómo volver a una configuración conocida si una prueba falla.
Como base de diagnóstico, recomendamos registrar:
- La versión exacta de OJS y la documentación utilizada para esa versión.
- Si la función se usa para perfiles de usuarios, contribuyentes de artículos o ambos casos.
- Qué organización es responsable de la integración y quién autoriza sus cambios.
- Qué modalidad de API y entorno están configurados, sin copiar claves en el informe.
- Qué dominio utiliza la revista y qué recorrido de retorno se espera después de autenticar.
- Qué acciones están habilitadas y qué resultado se observaba antes de la actualización.
- Cómo se protegen los respaldos, los accesos y los registros de la prueba.
Este inventario es una recomendación de control, no una lista de requisitos impuesta por PKP. Su valor está en evitar que una revisión funcional termine transformándose en una modificación improvisada de cuentas o datos.
Si la instalación aloja varias revistas, identifica cuáles están incluidas en la prueba. Una comprobación satisfactoria en una de ellas no constituye evidencia suficiente para el conjunto del portal. Registra también las excepciones y las integraciones que quedan fuera del alcance acordado.
Credenciales, entorno y permisos: qué debe comprobar el responsable técnico
El responsable debe contrastar las credenciales con el uso previsto. La documentación de ORCID indica que las credenciales de producción de la Member API se reservan a organizaciones miembro, mientras que las de prueba en Sandbox pueden solicitarse sin esa condición.[4]
No confundas esa posibilidad de ensayo con una habilitación de producción. Tampoco supongas que unas credenciales existentes son adecuadas para cualquier servicio. ORCID establece que las credenciales públicas están vinculadas al registro de una persona y no se transfieren a otra; además, sus condiciones de uso deben revisarse antes de elegir esa modalidad.[5]
Para una universidad, conviene dejar claro quién mantiene la relación institucional, quién custodia los secretos y quién puede pedir una modificación. No uses la cuenta personal de un editor como solución administrativa por defecto sin evaluar sus implicancias.
Comprobar la dirección de retorno
Una integración puede fallar aunque el identificador del cliente sea correcto. ORCID exige que las direcciones de retorno estén registradas y que los dominios coincidan, incluidos los subdominios; su documentación acepta únicamente HTTPS para producción.[5]
Si cambiaste el dominio de la revista, revisa esa dependencia como parte del proyecto. No reemplaces direcciones a ciegas ni elimines las anteriores sin comprobar qué otros flujos las utilizan.
Como medida de seguridad recomendada, no incluyas Client Secret, tokens ni credenciales de usuarios en capturas, tickets públicos o material de capacitación. El informe de aceptación puede indicar dónde se custodian y quién es responsable, sin revelar su contenido.
Una prueba controlada antes de dar la integración por operativa
La prueba debe recorrer la función que la institución necesita, no limitarse a guardar un formulario de configuración. ORCID recomienda ensayar la API pública en Sandbox antes de utilizar producción.[5] Su tutorial explica que el entorno de prueba permite desarrollar la integración sin afectar los datos del registro real.[6]
Recomendamos acordar una secuencia como esta, adaptada a la instalación:
- Preparar un entorno autorizado y una identidad de ensayo adecuada al servicio utilizado.
- Identificar el punto desde el que comienza la conexión y el responsable que observa la prueba.
- Recorrer el inicio de sesión y revisar qué permiso solicita la aplicación.
- Confirmar que el usuario regresa al lugar esperado y que la plataforma conserva el identificador correcto.
- Comprobar la visualización del iD en el contexto previsto, sin publicar artículos ficticios en producción.
- Ensayar qué ocurre cuando la persona no autoriza y documentar el resultado.
- Si el alcance contempla escritura, verificarla solo con permisos y credenciales apropiados en el entorno acordado.
Ejemplo hipotético: una revista termina su actualización y observa los identificadores históricos en la página pública. Aun así, una nueva conexión no retorna correctamente desde ORCID. El contenido visible y el flujo de autenticación tienen resultados diferentes; no corresponde declarar la integración completa hasta resolver la segunda comprobación.
Para documentar la aceptación, anota función, entorno, resultado esperado, resultado obtenido, evidencia sin secretos y responsable del pendiente. Conserva separadas las observaciones que requieren configuración técnica de las dudas de procedimiento que puede resolver la capacitación.
La guía de actualización OJS ayuda a situar este trabajo dentro del proyecto de cambio. La guía de capacitación para editores y gestores aborda la práctica por roles; no sustituye la revisión técnica de las credenciales.
Errores comunes al adaptar la integración
El error más directo es intentar recuperar la función reinstalando el antiguo plugin. El aviso de PKP indica que no es necesario y que no se actualizará para OJS 3.5 y posteriores.[1] La actuación concreta sobre una instalación debe planificarse con sus respaldos y dependencias, no a partir de una instrucción de eliminación genérica.
Otro error es confundir un iD visible con una autenticación comprobada. La revisión debe relacionar cada resultado con el flujo de autorización correspondiente, en vez de suponer que la presencia de un enlace demuestra el proceso completo.[3][6]
También conviene evitar estas prácticas:
- Afirmar que los permisos o autorizaciones migraron sin probar el alcance necesario.
- Cambiar credenciales como primer intento de solución, sin conservar el diagnóstico previo.
- Utilizar capturas del entorno real para enseñar a un curso, exponiendo datos de autores o secretos.
- Hacer una prueba de escritura sobre registros reales sin consentimiento y autorización institucional.
- Dar por aprobado el portal completo a partir de una sola pantalla o una única revista.
Estas precauciones son criterios recomendados para el trabajo técnico. No describen una falla comprobada de tu revista ni presuponen que la actualización haya perdido información. Si encuentras un problema, registra el síntoma antes de atribuirle una causa.
Preguntas frecuentes
¿Tengo que instalar el antiguo plugin ORCID en OJS 3.5?
No. PKP informa que las funciones ORCID están integradas en el núcleo y que el antiguo plugin no se actualizará para OJS 3.5 ni posteriores.[1] Revisa la configuración correspondiente a tu instalación en lugar de seguir instrucciones de versiones anteriores.
¿Que ORCID esté integrado permite actualizar cualquier registro de autor?
No. ORCID distingue la autenticación del identificador de los permisos para interactuar con el registro.[3] La escritura mediante Member API requiere la modalidad institucional y la autorización aplicables; integrar una función en OJS no sustituye esas condiciones.[4][6]
¿Los identificadores visibles bastan para aprobar una actualización?
No como único criterio. Recomendamos comprobar el flujo que necesitas: conexión, retorno, conservación del iD y, si corresponde al alcance, acciones autorizadas. Documenta los resultados sin exponer credenciales ni realizar cambios no autorizados en registros reales.
Revisa ORCID dentro del alcance de la operación OJS
La conclusión práctica es separar el cambio confirmado por PKP de la configuración particular de tu revista. El antiguo plugin deja de ser el componente a instalar para esta función, pero la institución todavía necesita definir responsabilidades y probar su integración.[1]
Si necesitas revisar ORCID dentro de una actualización o de la administración técnica del portal, consulta el servicio de operación OJS ONE. Indica versión, cantidad de revistas y funciones que necesitas comprobar. El diagnóstico debe definir las pruebas y sus límites antes de intervenir la plataforma o los registros de las personas.
Fuentes
- PKP, aviso del repositorio ORCID Profile Plugin — consultado 2026-10-22.
- PKP, What’s New in OJS 3.5? Explore Enhanced Features — consultado 2026-10-22.
- ORCID, Journal Articles — consultado 2026-10-22.
- ORCID, Registering a Member API Client — consultado 2026-10-22.
- ORCID, Registering a Public API client — consultado 2026-10-22.
- ORCID, API Tutorial: Get an Authenticated ORCID iD — consultado 2026-10-22.
¿Tu revista actual sufre de lentitud o caídas constantes?
Contacta a nuestro equipo y descubre cómo una infraestructura de categoría empresarial puede transformar tu operación editorial.
Solicitar evaluación